
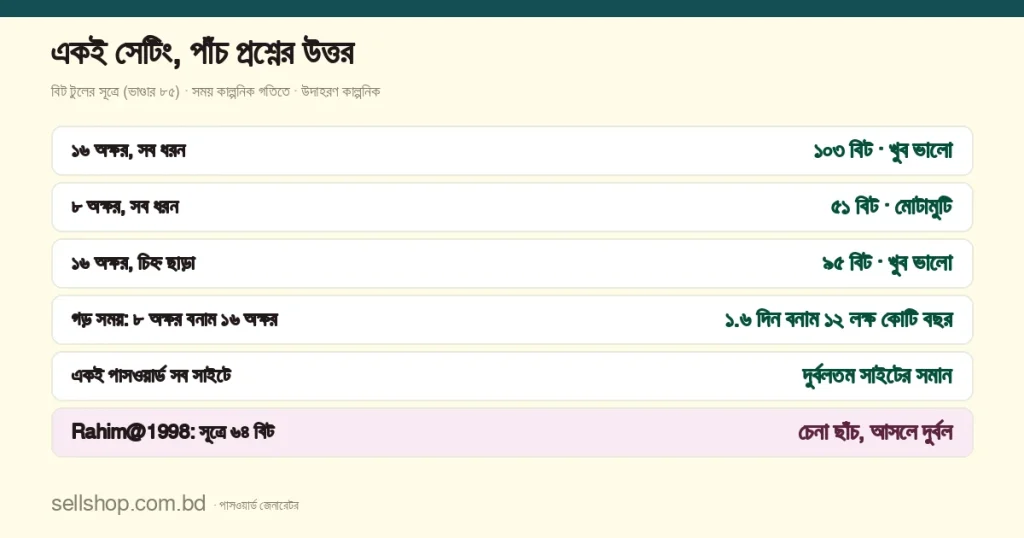
পাসওয়ার্ডের প্রশ্ন সাধারণত পাঁচ রকম: কতটা শক্ত আর বিট কী, কীভাবে ভাঙে, কত অক্ষর রাখব, একই পাসওয়ার্ড সব জায়গায় চললে ক্ষতি কী, আর কোন ভুল এড়াব। এলোমেলো পাসওয়ার্ড বানিয়ে শক্তি দেখতে পাসওয়ার্ড জেনারেটর টুল আছে। এই লেখায় একই কয়েকটি সেটিং ধরে পাঁচ প্রশ্নের উত্তর এক জায়গায় রাখা হলো; প্রতিটির গাইডের লিংকও আছে।
আগে একটি কথা: এই লেখার সময়ের হিসাব একটি কাল্পনিক গতির (প্রতি সেকেন্ডে ১,০০০ কোটি অনুমান), কোনো আসল যন্ত্র, সাইট বা হ্যাশের পরিমাপ নয়। উদাহরণ পাসওয়ার্ড কাল্পনিক, কারও আসল নয়। বিটের সংখ্যা ধরা হয়েছে “দেখতে এক রকম অক্ষর বাদ” টিক তুলে, অর্থাৎ ভাণ্ডার ৮৫টি অক্ষর। টিক রাখলে পাঁচটি অক্ষর কমে ভাণ্ডার ৮০ হয়, আর ১৬ অক্ষরে ১০৩-এর জায়গায় ১০১ বিট দেখায়।
শক্তি মাপার একক: বিট আর দৈর্ঘ্যের ভূমিকা
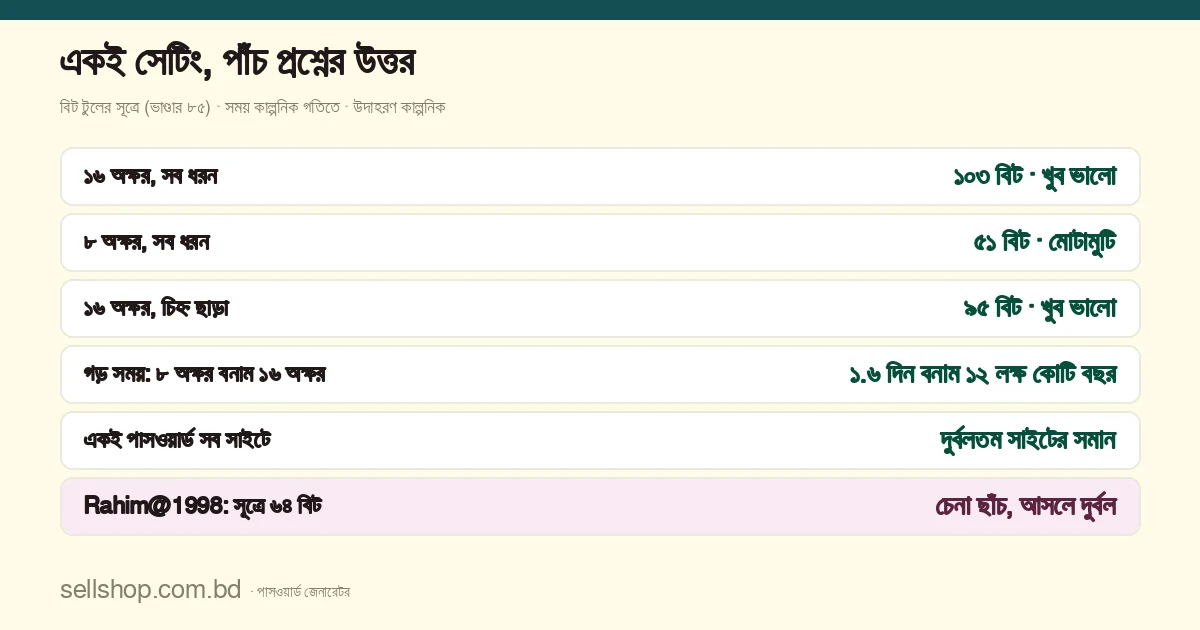
এক বিট বাড়লে অনুমানের কাজ দ্বিগুণ। সূত্র: বিট = অক্ষরসংখ্যা × ভাণ্ডারের লগ (২ ভিত্তিতে)। টুলের চার টিকে ভাণ্ডার ২৬ + ২৬ + ১০ + ২৩ = ৮৫; প্রতিটি অক্ষর দেয় প্রায় ৬.৪ বিট, শুধু সংখ্যায় ৩.৩। টুল চারটি স্তর বলে: ৪০-এর নিচে দুর্বল, ৪০ থেকে ৫৯ মোটামুটি, ৬০ থেকে ৭৯ ভালো, ৮০ বা বেশি খুব ভালো।
| সেটিং | বিট | স্তর |
|---|---|---|
| ৮ অক্ষর, সব ধরন | ৫১ | মোটামুটি |
| ১০ অক্ষর, সব ধরন | ৬৪ | ভালো |
| ১২ অক্ষর, সব ধরন | ৭৭ | ভালো |
| ১৬ অক্ষর, সব ধরন | ১০৩ | খুব ভালো |
| ১৬ অক্ষর, চিহ্ন ছাড়া (ভাণ্ডার ৬২) | ৯৫ | খুব ভালো |
| ১৬ অক্ষর, শুধু ছোট হাতের | ৭৫ | ভালো |
| ১২ অঙ্ক, শুধু সংখ্যা | ৪০ (আসল ৩৯.৯) | দুর্বল |
ছক থেকে দুটি কথা। প্রথমত, দৈর্ঘ্যই বড় লিভার: প্রতিটি বাড়তি অক্ষর পুরো ৬.৪ বিট দেয়, অথচ ১৬ অক্ষরে শুধু ছোট হাতের থেকে চার ধরনে গেলে মোট লাভ ২৭ বিট, মানে চার অক্ষরের কিছু বেশি। দ্বিতীয়ত, ধরনের সীমা আছে, দৈর্ঘ্যের নেই। তাই ১৬ অক্ষরের শুধু ছোট হাতের পাসওয়ার্ড (৭৫) প্রায় ১২ অক্ষরের সব-ধরনের (৭৭), আর ১১ অক্ষরের ছোট হাতেরটি (৫২) ৮ অক্ষরের সব-ধরনের (৫১) চেয়ে সামান্য এগিয়ে। সূত্রের ধাপ আছে শক্তিশালী পাসওয়ার্ড কীভাবে বানাবেন গাইডে।
ভাঙার তিন পথ আর সময়ের হিসাব
পথ তিনটি। লগইন পাতায় সরাসরি অনুমান: ভরসা সাইটের বাধা, যেমন ভুলের সীমা বা ক্যাপচা। কাল্পনিক প্রতি সেকেন্ডে ১০টি চেষ্টায় চার অঙ্কের পিন গড়ে ৫০০ সেকেন্ডে মেলে, তাই বাধা না থাকলে ছোট পাসওয়ার্ড টেকে না। চুরি হওয়া ডেটাবেসে অফলাইন অনুমান: আক্রমণকারী নিজের যন্ত্রে চেষ্টা করে, কোনো বাধা নেই, ভরসা শুধু পাসওয়ার্ডের শক্তি। চেনা তালিকা ও ছাঁচ: সব সম্ভাবনা না গুনে আগে শব্দ, নাম, সাল ও ফাঁস হওয়া পাসওয়ার্ড চেষ্টা করা।
দ্বিতীয় পথের সময় বের হয় এভাবে: ভাণ্ডারের আকার ঘাত দৈর্ঘ্য, ÷ ২ (গড়), ÷ গতি। কাল্পনিক ১,০০০ কোটি অনুমান প্রতি সেকেন্ডে ধরলে (সারি অনুযায়ী ভাণ্ডার ১০, ৮৫ বা ২৬):
| পাসওয়ার্ড | গড় সময় (কাল্পনিক গতিতে) |
|---|---|
| ৮ অঙ্ক, শুধু সংখ্যা | প্রায় ০.০০৫ সেকেন্ড |
| ৮ অক্ষর, সব ধরন (৫১ বিট) | প্রায় ১.৬ দিন |
| ১০ অক্ষর, সব ধরন | প্রায় ৩১ বছর |
| ১২ অক্ষর, সব ধরন | প্রায় ২ লক্ষ ২৫ হাজার বছর |
| ১৬ অক্ষর, শুধু ছোট হাতের | প্রায় ৬৯ হাজার বছর |
| ১৬ অক্ষর, সব ধরন | প্রায় ১২ লক্ষ কোটি বছর |
প্রতি দুই অক্ষর বাড়লে সময় ৮৫ × ৮৫ = ৭,২২৫ গুণ হয়, তাই ৮ থেকে ১০ অক্ষরে প্রায় ১.৬ দিন থেকে ৩১ বছরে ওঠা যায়। আজকের হিসাবে ৮ অক্ষর তাই যথেষ্ট নয়। কিন্তু ছকের সংখ্যা শুধু সত্যিই এলোমেলো পাসওয়ার্ডের জন্য। Rahim@1998 সূত্রে ১০ অক্ষর, ৬৪ বিট, অথচ নাম, একটি চিহ্ন ও সাল, এই ছাঁচ তালিকার প্রথম দিকেই পড়ে। টুলের ১০ অক্ষরের এলোমেলো পাসওয়ার্ডও প্রায় ৬৪ বিট দেখায়, কিন্তু তার কোনো ছাঁচ নেই। পার্থক্য সংখ্যায় নেই, আছে বাছাইয়ের এলোমেলোতায়। ভুয়া পাতায় পাসওয়ার্ড দিয়ে ফেললে অনুমানের হিসাবই অপ্রাসঙ্গিক। বিস্তারিত আছে পাসওয়ার্ড কীভাবে ভাঙে গাইডে।
কত অক্ষর, কোন সেটিং
নিয়ম একটাই: আগে সাইটের সীমা, তারপর সেই সীমার ভেতরে সবচেয়ে শক্ত সেটিং। সব ধরনের টিক রেখে:
- ইমেইল, ব্যাংক, মোবাইল ব্যাংকিং: ১৬ বা বেশি (১০৩ বিট)।
- সাধারণ সাইট ও অ্যাপ, ম্যানেজারে রাখলে: ১৬।
- হাতে টাইপ করতে হয় (টিভি, ওয়াই-ফাই): ১২ থেকে ১৪, “দেখতে এক রকম” টিক রেখে।
- সাইট সর্বোচ্চ ১২ অক্ষর নেয়: সব ধরনের টিক রেখে ১২ (৭৭ বিট)।
সাইট চিহ্ন না নিলে চিহ্নের টিক তুলে দৈর্ঘ্য বাড়ান: ১৬ অক্ষরে ৯৫ বিট, যা সব ধরনের ১৪ অক্ষরের (৯০) চেয়েও বেশি। শুধু সংখ্যার পিনে উল্টো ছবি: ১২ অঙ্কে ৪০ বিট ও “দুর্বল”, ২৪ অঙ্কেও ৭৯.৭ বিট, “খুব ভালো” ছোঁয় না; সেখানে আসল ভরসা অ্যাপের ভুল-চেষ্টার সীমা। “দেখতে এক রকম” টিকের দাম ১৬ অক্ষরে প্রায় ১.৪ বিট, তাই রেখে দেওয়াই সুবিধার। যুক্তরাষ্ট্রের NIST-এর ২০২৫ সালের নির্দেশিকাও (SP 800-63B-4) দৈর্ঘ্যের ওপর জোর দেয়: শুধু পাসওয়ার্ডে লগইনে ন্যূনতম ১৫ অক্ষর, আর বাধ্যতামূলক মিশ্রণের নিয়ম না দেওয়া। সব উদাহরণ আছে পাসওয়ার্ড কত অক্ষরের রাখবেন গাইডে।
একই পাসওয়ার্ড সব জায়গায়: ম্যানেজার ও দুই ধাপের যাচাই
শক্তিশালী পাসওয়ার্ডও একই থাকলে বেকার। ছোট একটি ফোরাম ফাঁস হলে আক্রমণকারী ওই ইমেইল-পাসওয়ার্ড জোড়া ফেসবুক, ইমেইল ও ব্যাংকে স্বয়ংক্রিয়ভাবে চেষ্টা করে (credential stuffing), তাই সব অ্যাকাউন্টের নিরাপত্তা দাঁড়ায় সবচেয়ে দুর্বল সাইটের সমান। ইমেইল সবার ওপরে, কারণ “পাসওয়ার্ড ভুলে গেছেন” লিংক সেখানেই যায়।
সমাধান মুখস্থ নয়, নিরাপদ একটি ভল্ট। পাসওয়ার্ড ম্যানেজারে প্রতি সাইটের জন্য আলাদা পাসওয়ার্ড থাকে, আপনি মনে রাখেন একটি মাস্টার পাসওয়ার্ড। মাস্টারের জন্য এলোমেলো শব্দের পাসফ্রেজ চলে, যেমন ৭,৭৭৬ শব্দের তালিকা থেকে ছক্কা চেলে বাছা: প্রতি শব্দ প্রায় ১২.৯ বিট, পাঁচ শব্দে প্রায় ৬৫, ছয় শব্দে প্রায় ৭৭। নিজে “সুন্দর” ভেবে শব্দ বাছলে হিসাব খাটে না, আর জেনারেটর টুল শব্দ-ভিত্তিক পাসফ্রেজ বানায় না। সঙ্গে দুই ধাপের যাচাই চালু করুন (সম্ভব হলে অথেনটিকেটর অ্যাপ, এসএমএসও না থাকার চেয়ে ভালো) এবং ব্যাকআপ কোড নিরাপদে রাখুন। বদলানোর ক্রম: ইমেইল, ব্যাংক ও মোবাইল ব্যাংকিং, সোশ্যাল, তারপর বাকি সব। বিস্তারিত আছে এক পাসওয়ার্ড সব জায়গায় গাইডে।
ছয়টি ভুল আর সমাধান
| ভুল | কেন ক্ষতি | সমাধান |
|---|---|---|
| নাম, জন্মসাল, ফোন নম্বর | এসব আগে চেষ্টা হয়, প্রোফাইল থেকেও মেলে | ব্যক্তিগত তথ্য ছাড়া এলোমেলো পাসওয়ার্ড |
| p@ssw0rd-ধরনের বদল | বদলগুলো আক্রমণকারীর নিয়মে বসানো | শব্দ নয়, এলোমেলো অক্ষর |
| একটি মূল পাসওয়ার্ডে সংখ্যা বদলানো | একটি জানলে বাকিগুলো আন্দাজ হয় | প্রতি সাইটে সম্পূর্ণ আলাদা |
| qwerty, 123456 ও চেনা শব্দ | তালিকার একদম আগে থাকে | মনে রাখার কাজ ম্যানেজারকে দিন |
| চ্যাটে পাঠানো, স্ক্রিনশট, খোলা নোট | ফোন হারালে বা চ্যাট অন্যের হাতে গেলে সব বেরোয় | পাঠাবেন না, ম্যানেজারে রাখুন |
| বানিয়ে সংরক্ষণ না করা | টুল জমা রাখে না, পাতা বন্ধ করলে হারায় | আগে ম্যানেজারে, তারপর সাইটে বসান |
সূত্র একই: বানাবে যন্ত্র, মনে রাখবে ম্যানেজার। প্রতিটি ভুলের উদাহরণ আছে পাসওয়ার্ড বানানোর ছয়টি সাধারণ ভুল গাইডে।
কোন প্রশ্নে কোন গাইড
| আপনার প্রশ্ন | গাইড |
|---|---|
| বিট কী, দৈর্ঘ্য ও ধরনে কত বাড়ে, স্তর কী বোঝায় | শক্তিশালী পাসওয়ার্ড কীভাবে বানাবেন |
| কীভাবে ভাঙে, কত সময় লাগে, ফাঁসের সন্দেহ হলে কী করব | পাসওয়ার্ড কীভাবে ভাঙে |
| কত অক্ষর, সাইট চিহ্ন না নিলে কী করব | পাসওয়ার্ড কত অক্ষরের রাখবেন |
| একই পাসওয়ার্ডের ঝুঁকি, ম্যানেজার, দুই ধাপের যাচাই | এক পাসওয়ার্ড সব জায়গায় |
| কোন ভুলগুলো এড়াব | পাসওয়ার্ড বানানোর ছয়টি সাধারণ ভুল |
নতুন পাসওয়ার্ড বানানোর আগের পাঁচ ধাপ
- সাইটের সীমা (সর্বোচ্চ দৈর্ঘ্য, চিহ্ন নেয় কি না) দেখে নিন।
- হাতে টাইপ করবেন, না ম্যানেজারে বসাবেন ঠিক করুন: ম্যানেজারে ১৬, হাতে ১২ থেকে ১৪।
- টুলে বানান আর স্তর “খুব ভালো” কি না দেখুন।
- আগে ম্যানেজারে সংরক্ষণ, তারপর সাইটে বসান।
- দুই ধাপের যাচাই চালু করুন আর ব্যাকআপ কোড নিরাপদ জায়গায় রাখুন।
টুলে মেলানোর চার ধাপ
- টুল খুলুন। স্লাইডার ১৬, পাঁচটি টিকই দেওয়া থাকে: নিচে “শক্তি: খুব ভালো (আনুমানিক ১০১ বিট)”। “দেখতে এক রকম” টিক তুলে দিলে ১০৩ বিট আসে।
- ওই টিক তুলে স্লাইডার সরান: ৮ অক্ষরে ৫১ ও “মোটামুটি”, ১০ অক্ষরে ৬৪ ও “ভালো”, ১২ অক্ষরে ৭৭ ও “ভালো”, ১৩ অক্ষরে ৮৩ ও “খুব ভালো”।
- স্লাইডার ১৬ রেখে চিহ্নের টিক তুলুন: ৯৫ বিট। এবার বড় হাতের আর সংখ্যার টিকও তুলে শুধু ছোট হাতের রাখুন: ৭৫ বিট, “ভালো”।
- শুধু সংখ্যার টিক রেখে বাকি সব (এক রকম-টিকও) তুলুন: স্লাইডার ১২ করলে “আনুমানিক ৪০ বিট” দেখায়, কিন্তু স্তর “দুর্বল”, কারণ আসল মান ৩৯.৯। স্লাইডার ২৪ করলে “আনুমানিক ৮০ বিট” দেখায়, তবু স্তর “ভালো”, কারণ আসল মান ৭৯.৭। স্তর ঠিক হয় গোল করার আগের মানে।
টুলের ফলে যা মিলিয়ে নেবেন
- বিট আনুমানিক, আর শুধু টুলের বানানো এলোমেলো পাসওয়ার্ডের জন্য। আপনার নিজের লেখা পাসওয়ার্ড টুল মাপে না।
- যে ধরনে টিক আছে তার প্রতিটি থেকে অন্তত একটি অক্ষর পাসওয়ার্ডে থাকে, তাই আসল সংখ্যা দেখানোর চেয়ে সামান্য কম।
- টুল পাসওয়ার্ড কোথাও জমা রাখে না। পাতা বন্ধ করলে ফেরানো যায় না, তাই “কপি করুন” চেপে সঙ্গে সঙ্গে ম্যানেজারে রাখুন।
- সব টিক তুললে “অন্তত একটি ধরন বেছে নিন।” বার্তা আসে। টুল পাসফ্রেজ বানায় না, ফাঁসও যাচাই করে না।
সীমাবদ্ধতা ও হালনাগাদ: সময়ের সব সংখ্যা একটি কাল্পনিক গতি ধরে, কোনো আসল যন্ত্র, সাইট বা হ্যাশের দাবি নয়, আর সাইটভেদে সুরক্ষা আলাদা বলে এটি নিরাপত্তার নিশ্চয়তা নয়। বিটের সংখ্যা Sellshop Tools-এর পাসওয়ার্ড জেনারেটরের সূত্রে বের করা। কোন ম্যানেজারে কী সুবিধা বা পুনরুদ্ধারের ব্যবস্থা আছে, তা আপনার বেছে নেওয়া সেবার নির্দেশনায় দেখুন। NIST-এর নির্দেশিকা একটি আন্তর্জাতিক পরামর্শ, আপনার প্রতিষ্ঠানের আলাদা নীতি থাকলে তা মানুন। হালনাগাদ: ২৯ অক্টোবর ২০২৬।
সাধারণ প্রশ্ন
কত বিট হলে পাসওয়ার্ড যথেষ্ট শক্ত?
টুলে ৮০ বা তার বেশি হলে “খুব ভালো” স্তর। সব ধরনে ১৩ অক্ষরেই ৮৩ বিট, আর ডিফল্ট ১৬ অক্ষরে ১০১ থেকে ১০৩। তবে বিট শুধু অনুমানের বিরুদ্ধে।
চিহ্ন না থাকলে কি পাসওয়ার্ড দুর্বল হয়ে যায়?
না, দৈর্ঘ্য বাড়ালে। চিহ্ন ছাড়া ১৬ অক্ষরে ৯৫ বিট, যা সব ধরনের ১৪ অক্ষরের (৯০) চেয়ে বেশি।
নিজের বানানো “চালাক” পাসওয়ার্ড কেন চলে না?
সূত্রের বিট বাছাই এলোমেলো ধরে নেয়, মানুষের বাছাই তা নয়। নাম, সাল, চেনা বদল ও কিবোর্ডের সারি আক্রমণকারীর তালিকায় আগে থাকে, তাই Rahim@1998-এর ৬৪ বিট আসল শক্তি বোঝায় না।
সব পাসওয়ার্ড ম্যানেজারে রাখা কি ঝুঁকির?
একটি ভল্টে সব রাখার ঝুঁকি আছে, কিন্তু লম্বা মাস্টার পাসওয়ার্ড আর দুই ধাপের যাচাই থাকলে ৫০টি দুর্বল বা এক রকম পাসওয়ার্ডের চেয়ে তা সাধারণত অনেক নিরাপদ।
নিয়মিত পাসওয়ার্ড বদলানো কি জরুরি?
এখনকার আন্তর্জাতিক নির্দেশিকা বলে, ফাঁসের প্রমাণ বা সন্দেহ না থাকলে জোর করে বদলানোর দরকার নেই। ফাঁসের সন্দেহ হলে আগে ইমেইলের পাসওয়ার্ড বদলান।