
শেষ হালনাগাদ:
ইমেইল, ফেসবুক, মোবাইল ব্যাংকিং বা অফিসের অ্যাকাউন্ট, সবকিছুর প্রথম দরজা একটি পাসওয়ার্ড। অথচ “শক্ত পাসওয়ার্ড” বলতে আমরা সাধারণত কয়েকটি মুখস্থ নিয়ম মনে রাখি: একটি বড় হাতের অক্ষর, একটি সংখ্যা, একটি চিহ্ন। নিয়মগুলো কেন আছে আর কোনটি কতটা কাজ করে, তা পরিষ্কার না থাকলে পাসওয়ার্ড বানানো অনেকটা আন্দাজের খেলা হয়ে যায়। পাসওয়ার্ড জেনারেটর টুলে দৈর্ঘ্য আর অক্ষরের ধরন বেছে দিলে নিচে “আনুমানিক ৬৪ বিট”-এর মতো একটি সংখ্যা আর চারটি স্তরের একটি দেখায়। এই লেখায় দেখব সেই বিট কী, কীভাবে হিসাব হয়, আর নিজে হাতে মেলানো যায় কীভাবে।
শক্তি মাপার একক: বিট
ধরুন একটি তালায় দুটি বোতাম আছে, প্রতিটি চালু বা বন্ধ। তাহলে মোট চারটি সম্ভাবনা। তিনটি বোতাম হলে আটটি। প্রতিটি নতুন বোতাম সম্ভাবনার সংখ্যা দ্বিগুণ করে দেয়। বিট ঠিক এই বোতামের হিসাব: ১০ বিট মানে ১,০২৪টি সম্ভাবনা, ২০ বিট মানে প্রায় ১০ লক্ষ, ৪০ বিট মানে প্রায় ১ লক্ষ ১০ হাজার কোটি। এক বিট বাড়লেই অনুমান করে খুঁজে বের করার কাজ দ্বিগুণ হয়ে যায়, আর ১০ বিট বাড়লে হাজার গুণের বেশি।
তাই পাসওয়ার্ডের শক্তি বোঝাতে “১২ অক্ষর” না বলে “৭৭ বিট” বলা বেশি কাজের। দ্বিতীয় সংখ্যাটি একসঙ্গে দৈর্ঘ্য আর অক্ষরের ধরনের প্রভাব ধরে।
একটি অক্ষর কত বিট দেয়
নিয়মটি ছোট: বিট = অক্ষরসংখ্যা × (অক্ষরভাণ্ডারের আকারের লগ, ২ ভিত্তিতে)। “ভাণ্ডার” মানে যে অক্ষরগুলো থেকে বেছে নেওয়া হচ্ছে। টুলে চারটি টিক আছে: ছোট হাতের a-z (২৬টি), বড় হাতের A-Z (২৬টি), সংখ্যা 0-9 (১০টি) আর চিহ্ন (২৩টি)। সবগুলো টিক দিলে ভাণ্ডার ৮৫টি অক্ষরের। প্রতিটি জায়গায় ৮৫টি সম্ভাবনা থেকে একটি নেওয়া হলে সেই অক্ষর দেয় প্রায় ৬.৪ বিট। শুধু সংখ্যা হলে অক্ষরপ্রতি মাত্র ৩.৩ বিট।
একটি কথা আগে বলে রাখি। টুল খুললে “দেখতে এক রকম অক্ষর বাদ” টিকটি দেওয়া থাকে। এটি 0 O 1 l I এই পাঁচটি অক্ষর ভাণ্ডার থেকে সরিয়ে দেয়, ফলে ৮৫-এর জায়গায় থাকে ৮০টি। এই লেখার হিসাবগুলো টিকটি তুলে নিয়ে ধরা হয়েছে, যাতে সংখ্যা সোজা থাকে। টিক রেখে দিলে ফল সামান্য কমে, যেমন ১৬ অক্ষরে ১০৩-এর জায়গায় ১০১ বিট। টিকটির কথা বিস্তারিত আছে https://sellshop.com.bd/password-koto-okkhorer-rakhben-12-16-24/ লেখায়।
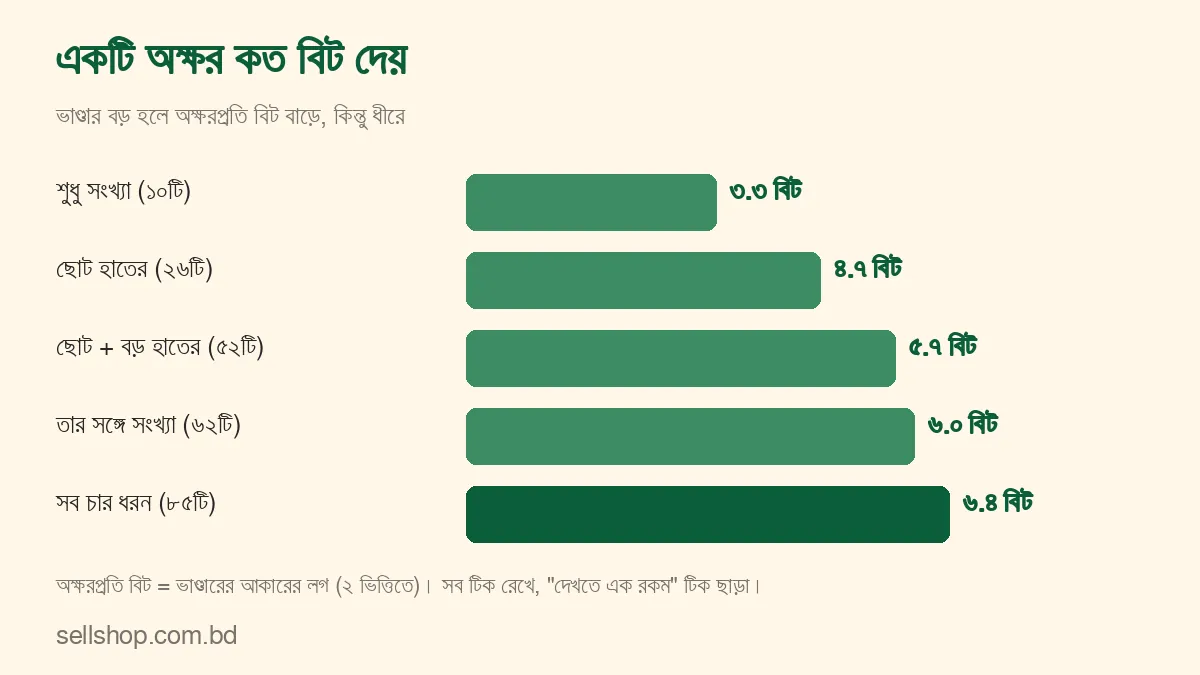
লগের হিসাব মাথায় না থাকলেও চলে। ক্যালকুলেটরে ৮৫-এর প্রাকৃতিক লগকে ২-এর প্রাকৃতিক লগ দিয়ে ভাগ করলেই ৬.৪১ আসে। টুল ঠিক এই সূত্র ধরে হিসাব করে, আর ফলকে কাছের পূর্ণ সংখ্যায় দেখায়। তাই ১৬ অক্ষরে (টিক তুলে নিলে) পর্দায় “আনুমানিক ১০৩ বিট” দেখাবে, যদিও আসল মান ১০২.৬।
দৈর্ঘ্যই কেন সবচেয়ে বড় লিভার
দুটি উপায়ে পাসওয়ার্ড শক্ত করা যায়: ভাণ্ডার বড় করা, অথবা দৈর্ঘ্য বাড়ানো। দুটির প্রভাব সমান নয়। শুধু ছোট হাতের অক্ষর থেকে ছোট-বড় মিলিয়ে নিলে অক্ষরপ্রতি লাভ ৪.৭ থেকে ৫.৭ বিট, মানে এক বিট। চিহ্নসহ সবকিছু নিলেও ৬.৪। কিন্তু দৈর্ঘ্যে একটি অক্ষর বাড়ালে পুরো ৬.৪ বিট যোগ হয় (সব ধরনের টিক থাকলে)। ১৬ অক্ষরের পাসওয়ার্ডে শুধু ছোট হাতের থেকে চার ধরনেই গেলে লাভ প্রায় ২৭ বিট, যা সাড়ে চারটি বাড়তি অক্ষরের সমান। তফাত হলো, ধরনের একটি ঊর্ধ্বসীমা আছে (ভাণ্ডার ৮৫-র বেশি হয় না), আর দৈর্ঘ্য বাড়ানোর কোনো সীমা নেই।
দুটি তুলনা দেখুন। সব ধরন মিলিয়ে ১২ অক্ষরের পাসওয়ার্ড দেয় প্রায় ৭৭ বিট, আর শুধু ছোট হাতের ১৬ অক্ষরে পাওয়া যায় প্রায় ৭৫ বিট। প্রায় সমান, অথচ দ্বিতীয়টিতে কোনো চিহ্ন বা সংখ্যা নেই। আবার ৮ অক্ষরে সব ধরন দেয় ৫১ বিট, কিন্তু শুধু ছোট হাতের ১১ অক্ষরেই তা ছাড়িয়ে যায় (৫২ বিট)। যেসব সাইট চিহ্ন নিতে চায় না বা কিবোর্ডে চিহ্ন বসানো ঝামেলার, সেখানে দৈর্ঘ্য বাড়িয়ে ঘাটতি পোষানো যায়।
টুলের চার স্তর কী বোঝায়
টুল বিটের সংখ্যা দেখে চারটি স্তরের একটি বলে। সীমাগুলো: ৪০ বিটের নিচে “দুর্বল”, ৪০ থেকে ৫৯-এ “মোটামুটি”, ৬০ থেকে ৭৯-এ “ভালো”, আর ৮০ বা তার বেশি হলে “খুব ভালো”। সব ধরন মিলিয়ে ধরলে ৮ থেকে ৯ অক্ষর “মোটামুটি”, ১০ থেকে ১২ অক্ষর “ভালো”, আর ১৩ অক্ষর থেকে “খুব ভালো”। ডিফল্ট দৈর্ঘ্য ১৬, তাই টুল খুলেই আপনি “খুব ভালো” স্তরে থাকেন (সব টিক রাখা অবস্থায় আনুমানিক ১০১ বিট)।
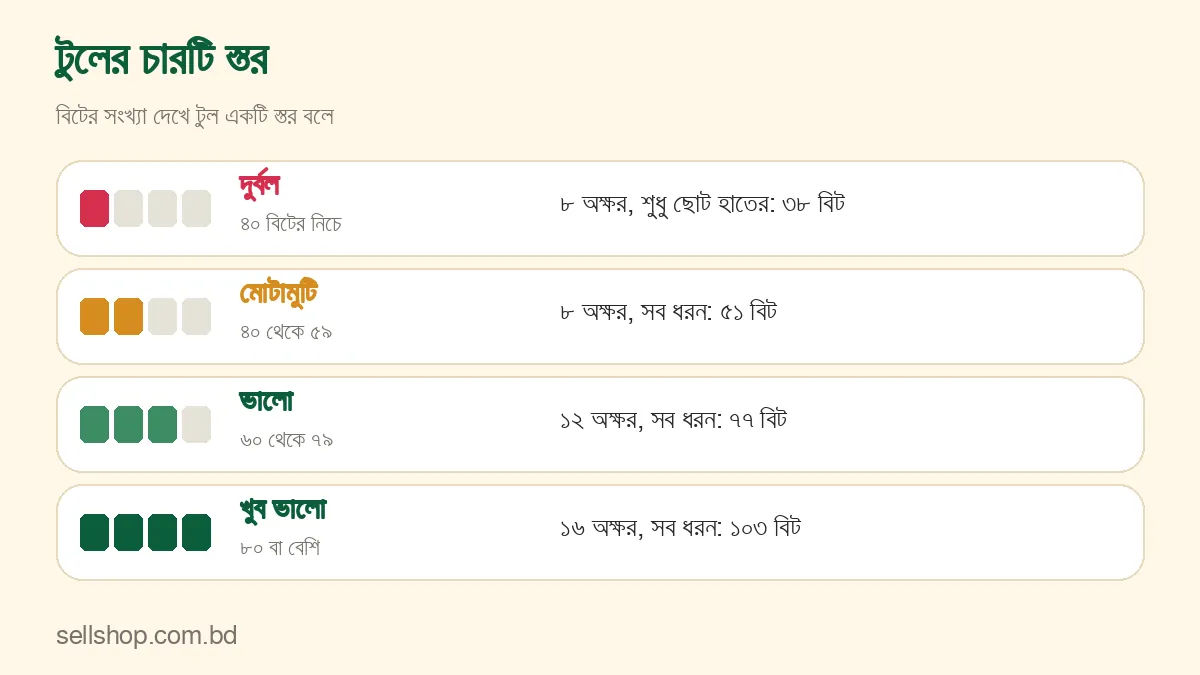
একটি ছোট খুঁটিনাটি জানা থাকলে বিভ্রান্তি হবে না। স্তর ঠিক হয় পূর্ণ সংখ্যায় নেওয়ার আগের মান দেখে, আর পর্দায় দেখানো হয় গোল করা সংখ্যা। যেমন “দেখতে এক রকম” টিকটি তুলে শুধু সংখ্যা রাখলে ১২ অক্ষরের আসল মান ৩৯.৮৬ বিট। পর্দায় “আনুমানিক ৪০ বিট” লেখা উঠবে, কিন্তু স্তর থাকবে “দুর্বল”, কারণ আসল মান ৪০-এর নিচে। এটি ভুল নয়, শুধু গোল করার ফল।
নিজে হাতে মেলানোর একটি উদাহরণ
ধরুন আপনি চিহ্ন ছাড়া ১৪ অক্ষরের পাসওয়ার্ড চান, অর্থাৎ তিনটি টিক: ছোট হাতের, বড় হাতের, সংখ্যা। ভাণ্ডার ২৬ + ২৬ + ১০ = ৬২। ৬২-এর লগ (২ ভিত্তিতে) প্রায় ৫.৯৫। ১৪ × ৫.৯৫ = ৮৩.৪ বিট, তাই স্তর “খুব ভালো”। চিহ্নের টিকটি যোগ করলে ভাণ্ডার ৮৫ হয়, ১৪ × ৬.৪১ = ৮৯.৭ বিট। চিহ্ন যোগ করে মাত্র ৬ বিট বাড়ল, কিন্তু আরেকটি অক্ষর যোগ করলে (১৫ অক্ষর, চিহ্ন ছাড়া) ৮৯.৩ বিট হয়। দুটি পথ প্রায় একই জায়গায় পৌঁছায়। যে পথে টাইপ করা বা সাইটের নিয়ম মানা সহজ, সেটি বেছে নিন।
এই হিসাব মিলিয়ে দেখতে টুলে একই সেটিং দিন: দৈর্ঘ্য ১৪, চিহ্নের টিক আর “দেখতে এক রকম” টিক, দুটোই তুলে দেওয়া। “আনুমানিক ৮৩ বিট” আসবে। এক রকম-টিকটি রেখে দিলে ভাণ্ডার হয় ৫৭ আর ফল ৮২ বিটের কাছাকাছি।
বিট কী বলে, আর কী বলে না
একটি জরুরি সীমা আছে। বিটের সূত্রটি তখনই খাটে যখন প্রতিটি অক্ষর সত্যিই এলোমেলোভাবে বাছা হয়েছে। টুল ব্রাউজারের নিরাপদ র্যান্ডম উৎস (crypto.getRandomValues) থেকে অক্ষর নেয়, তাই তার ফলে এই শর্ত পূরণ হয়। কিন্তু আপনি নিজে Rahim@1998 লিখলে সূত্র বলবে ১০ অক্ষর, চার ধরন, প্রায় ৬৪ বিট। বাস্তবে এটি অনেক দুর্বল, কারণ নাম, একটি চিহ্ন আর জন্মসাল, এই ছক সবার চেনা। মানুষের বানানো পাসওয়ার্ডে সূত্রের সংখ্যা আসল শক্তির চেয়ে অনেক বেশি দেখায়। এই বিষয়টি আলাদা করে দেখেছি https://sellshop.com.bd/password-kivabe-bhange-brute-force-leaked-list/ লেখায়।
আরেকটি কথা: টুল প্রতিটি অক্ষরকে একই সম্ভাবনায় ধরে ভাণ্ডারের আকার থেকে বিট বের করে। কিন্তু প্রতিটি টিক দেওয়া ধরন থেকে অন্তত একটি অক্ষর রাখার নিয়মও টুল মানে, ফলে আসল সংখ্যা দেখানো সংখ্যার চেয়ে সামান্য কম। ১৬ অক্ষরে এই ফারাক এতই ছোট যে হিসাবে ধরার দরকার হয় না, তাই সংখ্যাটিকে “আনুমানিক” বলা হয়েছে। এই নিয়মের কারণ আছে, তা আছে https://sellshop.com.bd/password-koto-okkhorer-rakhben-12-16-24/ লেখায়।
সবশেষে, বিট শুধু অনুমান করে ভাঙার বিরুদ্ধে শক্তি মাপে। ভুয়া লগইন পাতায় পাসওয়ার্ড লিখে ফেলা, ফোনে ক্ষতিকর অ্যাপ, বা কাউকে পাসওয়ার্ড পাঠিয়ে দেওয়া, এগুলো থেকে বিট বাঁচাতে পারে না। ১২৮ বিটের পাসওয়ার্ডও একই ভাবে চুরি হয়।
কয়েকটি সেটিংয়ের বিট এক নজরে
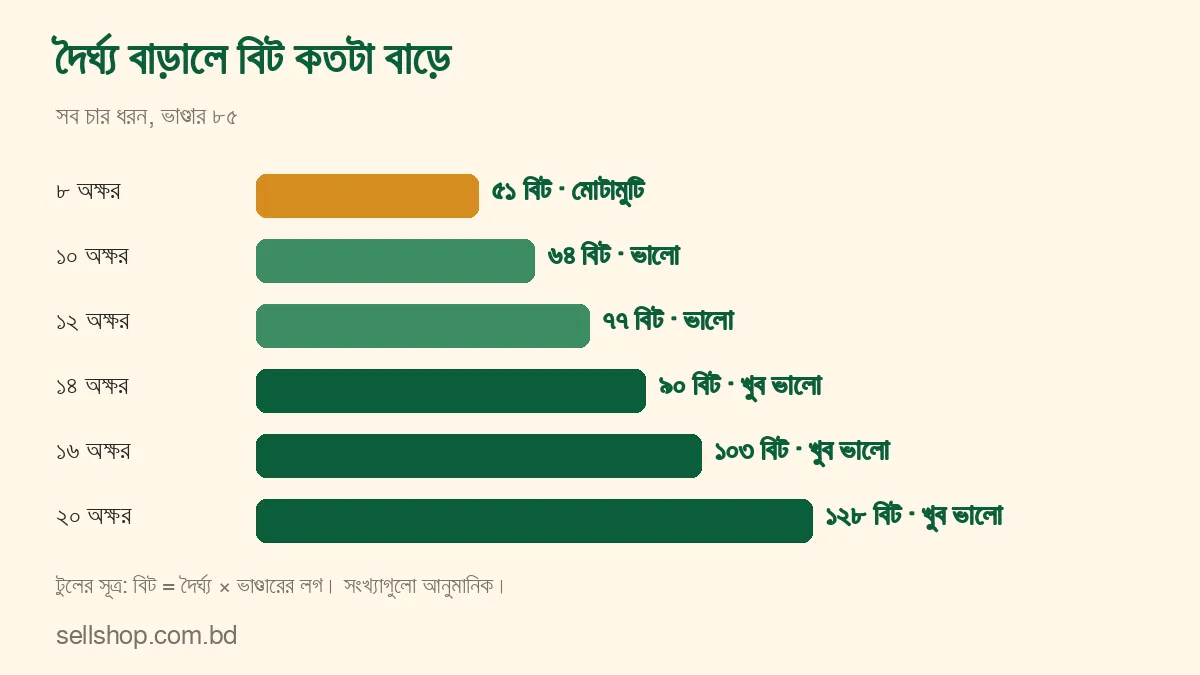
নিচের সংখ্যাগুলো ভাণ্ডার ৮৫ ধরে (“দেখতে এক রকম” টিক তুলে), টুলের সূত্রে হিসাব করা:
- ৮ অক্ষর, সব ধরন: ৫১ বিট, “মোটামুটি”
- ১০ অক্ষর, সব ধরন: ৬৪ বিট, “ভালো”
- ১২ অক্ষর, সব ধরন: ৭৭ বিট, “ভালো”
- ১৬ অক্ষর, চিহ্ন ছাড়া: ৯৫ বিট, “খুব ভালো”
- ১৬ অক্ষর, সব ধরন: ১০৩ বিট, “খুব ভালো”
- ২০ অক্ষর, সব ধরন: ১২৮ বিট, “খুব ভালো”
একটি জিনিস চোখে পড়বে: ৮ থেকে ১২ অক্ষরে গেলে বিট ৫১ থেকে ৭৭, প্রতি অক্ষরে প্রায় ৬.৪ বিট বাড়ছে। ১২ থেকে ২০ অক্ষরে গেলে বাড়ে আরও ৫১ বিট। অর্থাৎ প্রতিটি নতুন অক্ষর আগের অক্ষরের মতোই সমান মূল্যবান, শুরুর দিকেও, শেষের দিকেও। টুলের মিটার চারটি ঘরে শেষ হয়ে যায় বলে ৮০-র পর আর ঘর বাড়ে না, কিন্তু সংখ্যাটি বাড়তেই থাকে।
আন্তর্জাতিক নির্দেশিকা কী বলে
যুক্তরাষ্ট্রের জাতীয় মান সংস্থা NIST-এর ডিজিটাল পরিচয় নির্দেশিকার (SP 800-63B-4) চূড়ান্ত সংস্করণ ২০২৫ সালের আগস্টে প্রকাশিত হয়েছে। সেখানে জোর পড়েছে দৈর্ঘ্যের ওপর, আর “একটি বড় হাতের অক্ষর, একটি চিহ্ন চাই” ধরনের বাধ্যতামূলক মিশ্রণের নিয়ম দিতে নিষেধ করা হয়েছে। শুধু পাসওয়ার্ডে লগইনের ক্ষেত্রে ন্যূনতম ১৫ অক্ষর ধরা হয়েছে, আর কমপক্ষে ৬৪ অক্ষর নেওয়ার সুযোগ রাখতে বলা হয়েছে। এটি টুলের পদ্ধতির সঙ্গে মেলে: প্রথমে দৈর্ঘ্য, তারপর ভাণ্ডার।
সীমাবদ্ধতা ও হালনাগাদ: টুলের বিটের সংখ্যা আনুমানিক, আর তা শুধু টুলের নিজের বানানো এলোমেলো পাসওয়ার্ডের জন্য প্রযোজ্য। আপনার নিজের লেখা বা সাইটের দেওয়া পাসওয়ার্ডের শক্তি এই সূত্রে মাপা যায় না। NIST-এর নির্দেশিকা বিষয়ে প্রতিষ্ঠানের নিজের নীতি আলাদা হতে পারে, তাই অফিসের অ্যাকাউন্টে আইটি বিভাগের নিয়ম আগে দেখুন। হালনাগাদ: ২৪ অক্টোবর ২০২৬।
পাসওয়ার্ডের পাঁচটি প্রশ্নের উত্তর এক জায়গায় দেখতে পড়ুন পাসওয়ার্ড এক জায়গায়: বিট, ভাঙার পথ, দৈর্ঘ্য ও ম্যানেজার।
সাধারণ প্রশ্ন
৮০ বিট মানে কী?
এর মানে সম্ভাবনার সংখ্যা ২-এর ৮০ ঘাত। টুলে এটি “খুব ভালো” স্তরের শুরু। সব ধরন মিলিয়ে ১৩ অক্ষরে এই সীমা পার হয়।
সব ধরনের অক্ষর না নিলে কি পাসওয়ার্ড দুর্বল হয়ে যায়?
না, যদি দৈর্ঘ্য বাড়িয়ে নেন। চিহ্ন ছাড়া ১৬ অক্ষরের ছোট-বড় হাতের আর সংখ্যার পাসওয়ার্ডে আসে প্রায় ৯৩ থেকে ৯৫ বিট, যা “খুব ভালো” স্তরে পড়ে।
বিট বেশি মানেই কি অ্যাকাউন্ট নিরাপদ?
না। বিট শুধু অনুমানের বিরুদ্ধে। একই পাসওয়ার্ড অন্য সাইটে ব্যবহার করলে বা ভুয়া পাতায় লিখে ফেললে বিটের হিসাব কোনো কাজে আসে না।
টুলের দেওয়া বিট কি নিখুঁত?
না, আনুমানিক। সূত্রটি সোজা: দৈর্ঘ্য গুণ ভাণ্ডারের লগ। তবে প্রতিটি ধরন থেকে অন্তত একটি রাখার নিয়মের কারণে আসল সংখ্যা সামান্য কম হয়।