
শেষ হালনাগাদ:
পাসওয়ার্ডের বেশিরভাগ ক্ষতি ঘটে সূক্ষ্ম কোনো কৌশলে নয়, ঘটে কয়েকটি পরিচিত ভুলের কারণে। ভুলগুলো এতই সাধারণ যে আমরা সেগুলোকে ভুল ভাবিই না। “নাম আর জন্মসাল আমি ছাড়া কে জানে”, “শেষে একটা চিহ্ন দিয়েছি তো”, এই ধরনের যুক্তি মাথায় থাকে। এই লেখায় ছয়টি ভুল একে একে দেখব, কেন আক্রমণকারীর কাছে সেগুলো আগে থেকেই চেনা, আর পাসওয়ার্ড জেনারেটর টুল দিয়ে কীভাবে প্রতিটি শোধরানো যায়। পাসওয়ার্ড কীভাবে ভাঙে, সে ধারণা না থাকলে আগে https://sellshop.com.bd/password-kivabe-bhange-brute-force-leaked-list/ লেখাটি পড়ে নিলে এখানকার যুক্তিগুলো আরও পরিষ্কার হবে।
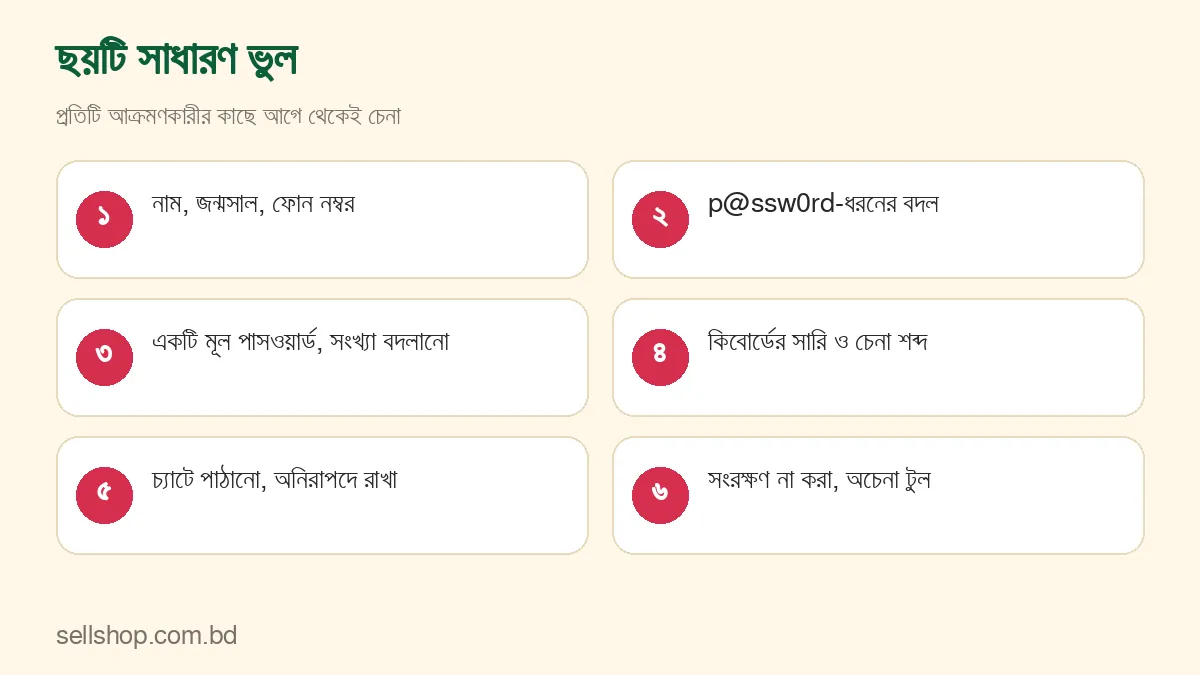
ভুল ১: নাম, জন্মসাল বা ফোন নম্বর
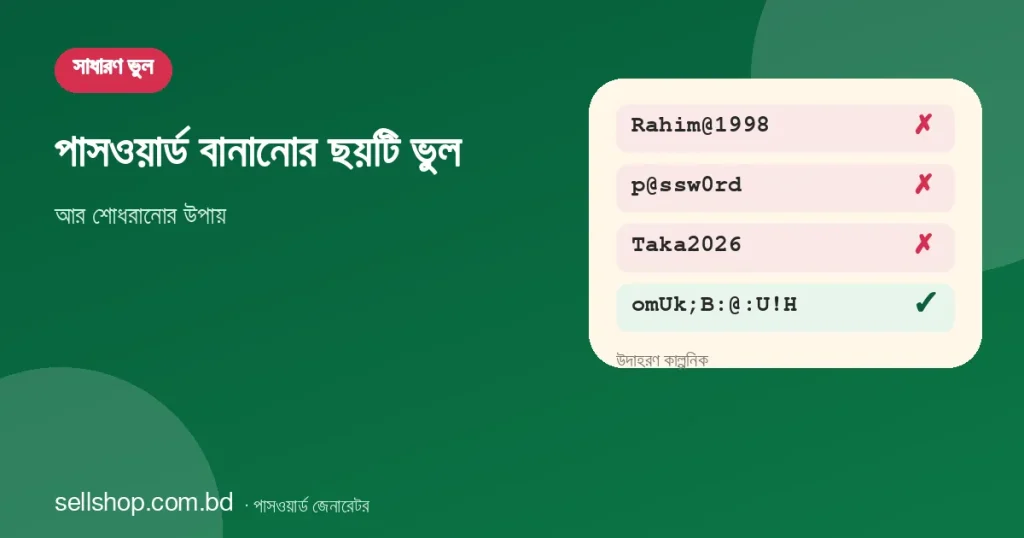
সবচেয়ে চেনা ভুল। Rahim@1998 দেখতে ভালো পাসওয়ার্ড: বড় হাতের অক্ষর আছে, চিহ্ন আছে, সংখ্যা আছে। কিন্তু উপাদানগুলো আপনার নাম, একটি চিহ্ন আর একটি সাল, আর এই তিনটিই আক্রমণকারী আগে চেষ্টা করে। আপনার নাম আর জন্মসাল অনেক সময় ফেসবুক প্রোফাইল বা পরিচিতদের কাছ থেকেই পাওয়া যায়। মোবাইল নম্বরও তাই। একই কথা পোষা প্রাণীর নাম, বিদ্যালয়ের নাম বা প্রিয় ক্রিকেটারের নামের জন্য খাটে। সমাধান: ব্যক্তিগত কোনো তথ্য পাসওয়ার্ডে রাখবেন না। টুলের এলোমেলো পাসওয়ার্ডে সেই ফাঁক থাকে না।
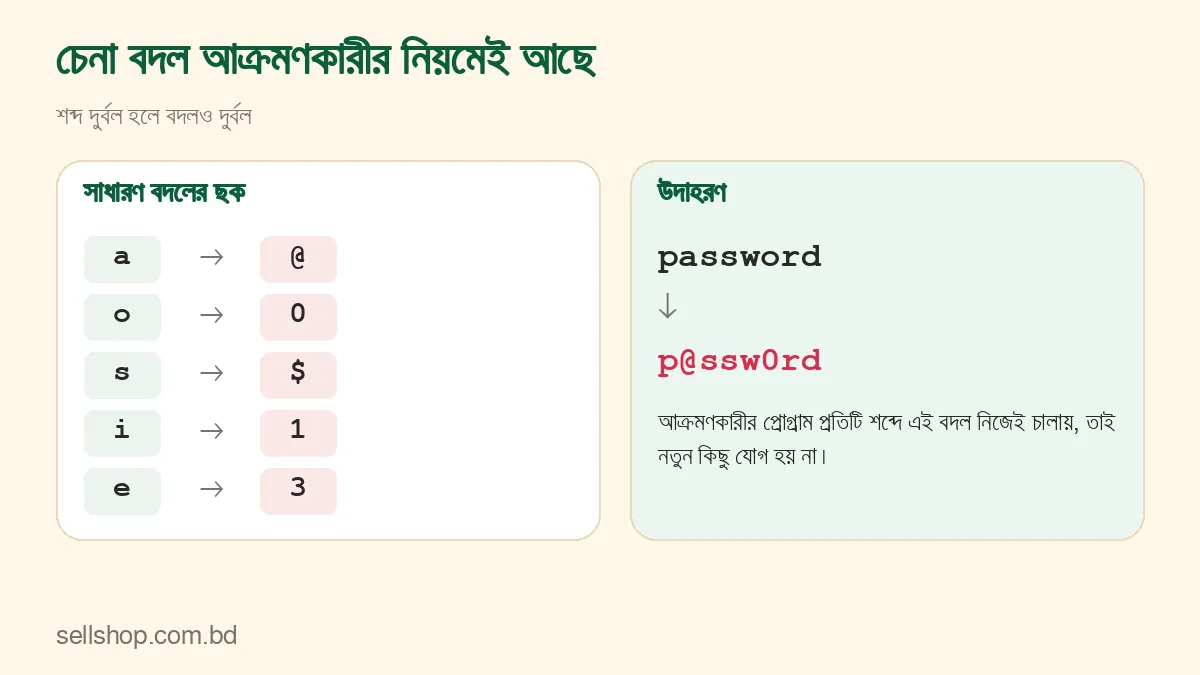
ভুল ২: p@ssw০rd-ধরনের বদল
অনেকে ভাবেন, a-র জায়গায় @, o-র জায়গায় ০, s-এর জায়গায় $ দিলে সাধারণ শব্দও শক্ত হয়ে যায়। কিন্তু এ বদলগুলো এত প্রচলিত যে আক্রমণকারীর প্রোগ্রামে তা একটি নিয়ম হিসেবেই বসানো থাকে। শব্দকোষের প্রতিটি শব্দে এই বদল চালিয়ে সে নতুন তালিকা বানিয়ে নেয়। ফলে আপনার “চালাক” পাসওয়ার্ড মূল শব্দের চেয়ে সামান্যই বেশি সময় টেকে। বিটের হিসাব এখানে বিভ্রান্ত করে: সূত্র বলবে ৮ অক্ষর, কয়েকটি ধরন, ৫০ বিটের কাছাকাছি, কিন্তু আসল শক্তি তার চেয়ে বহুগুণ কম, কারণ শব্দটিই আসল অনুমানের জায়গা।
ভুল ৩: একটি মূল পাসওয়ার্ড, শুধু সংখ্যা বদলানো
কিছু সাইট বা অফিস নিয়মিত পাসওয়ার্ড বদলাতে বলে। তখন অনেকে Taka2025 কে Taka2026 করে দেন, বা শেষের সংখ্যা এক বাড়ান। এটিও চেনা নিয়ম, আর একটি পাসওয়ার্ড ফাঁস হলে বাকিগুলো আন্দাজ করা সোজা। একই অভ্যাস নানা সাইটের জন্য আলাদা সংখ্যা জুড়ে ব্যবহার করলেও একই সমস্যা: একটি জানলে বাকি সব জানা হয়ে যায়। এর সমাধান প্রতিটি সাইটের জন্য সম্পূর্ণ আলাদা এলোমেলো পাসওয়ার্ড, যা ম্যানেজারে রাখা হয়। কেন, তা আছে https://sellshop.com.bd/ek-password-shob-jaygay-jhunki-password-manager/ লেখায়।
একটি কথা মনে রাখলে চাপ কমে। যুক্তরাষ্ট্রের NIST-এর চূড়ান্ত নির্দেশিকা (২০২৫ সালের আগস্ট) এখন নির্দিষ্ট সময় পরপর জোর করে পাসওয়ার্ড বদলাতে নিষেধ করে, শুধু ফাঁসের প্রমাণ বা সন্দেহ থাকলে বদলানোর কথা বলে। অর্থাৎ ভালো পাসওয়ার্ড বারবার বদলানোর দরকার নেই, দরকার সেটি ফাঁস হয়েছে কি না খেয়াল রাখা।
ভুল ৪: কিবোর্ডের সারি, ক্রম আর চেনা শব্দ
qwerty, asdfgh, 123456, password, এসব সবচেয়ে চেনা পাসওয়ার্ডের মধ্যে পড়ে। রোমান হরফে লেখা বাংলা শব্দ বা গানের লাইনও আক্রমণকারীর তালিকায় থাকতে পারে। কিবোর্ডের সারি মনে রাখা সহজ বলে এত মানুষ বেছে নেয়, আর ঠিক সে কারণেই তালিকায় আগে ওঠে। “কেউ এটা ভাবতেই পারবে না” এই বিশ্বাস সবচেয়ে বিপজ্জনক। যে পাসওয়ার্ড আপনার কাছে মনে রাখা সহজ, তা সাধারণত আরও অনেকের কাছেও সহজ। সমাধান: মনে রাখার চেষ্টা বাদ দিন, মনে রাখার কাজ ম্যানেজারকে দিন।
ভুল ৫: পাসওয়ার্ড ভাগ করা বা অনিরাপদে রাখা
মেসেঞ্জারে বা এসএমএসে পাসওয়ার্ড পাঠানো, ফোনের গ্যালারিতে স্ক্রিনশট রাখা, লক না দেওয়া নোট অ্যাপে লিখে রাখা, এগুলো পাসওয়ার্ড যত শক্তই হোক তা বেকার করে দেয়। চ্যাটের ইতিহাস অন্যের হাতে গেলে, বা ফোন হারালে, সবকিছু একসঙ্গে বেরিয়ে যায়। কাগজে লিখে নিরাপদ জায়গায় রাখাও সম্পূর্ণ ভুল নয়, ঘরের ভেতরের কাগজ দূরের আক্রমণকারীর নাগালের বাইরে। কিন্তু সেটি হারিয়ে গেলে বা অন্যের চোখে পড়লে ঝুঁকি। কারও সঙ্গে অ্যাকাউন্ট ভাগ করতেই হলে সাইটের নিজের ভাগাভাগির ব্যবস্থা (আলাদা সদস্য-অ্যাকাউন্ট) ব্যবহার করুন, পাসওয়ার্ড পাঠাবেন না।
ভুল ৬: বানিয়ে সংরক্ষণ না করা, বা অচেনা টুলে বানানো
দুটি ছোট কিন্তু বাস্তব সমস্যা। প্রথমটি: এই সাইটের টুল পাসওয়ার্ড কোথাও জমা রাখে না, ব্রাউজারেই বানায়। তাই কপি না করে বা সংরক্ষণ না করে পাতা বন্ধ করে দিলে পাসওয়ার্ডটি চিরতরে হারিয়ে যায়, আর সাইটে ঢুকতে আবার “পাসওয়ার্ড ভুলে গেছেন” পথে যেতে হয়। অভ্যাস করুন: সাইটে বসানোর আগে ম্যানেজারে সংরক্ষণ। দ্বিতীয়টি: যে-কোনো জেনারেটর বিশ্বাসযোগ্য নয়। কিছু সাইট পাসওয়ার্ড সার্ভারে পাঠায়। এই সাইটের টুলের বিবরণে বলা আছে পাসওয়ার্ড আপনার ব্রাউজারেই তৈরি হয়, কোথাও পাঠানো হয় না। অন্য কোনো জেনারেটর ব্যবহারের আগে তার প্রকাশক আর ব্যাখ্যা দেখে নিন, আর যে পাসওয়ার্ড একবার অচেনা কোথাও টাইপ করেছেন তা পরে আর গুরুত্বপূর্ণ অ্যাকাউন্টে রাখবেন না।
সূত্রের সংখ্যা আর আসল শক্তির ফারাক
একটি তুলনা কেন এত জরুরি, তা বোঝায়। বিটের সূত্র অনুযায়ী Rahim@1998 প্রায় ৬৪ বিট দেখায়, কারণ ১০ অক্ষর আর চার ধরন। অথচ টুলের ১০ অক্ষরের এলোমেলো পাসওয়ার্ডও প্রায় একই (৬৩ থেকে ৬৪) বিট দেখায়। সংখ্যা প্রায় এক, কিন্তু প্রথমটি তালিকার চেনা ছাঁচে পড়ে, দ্বিতীয়টির কোনো ছাঁচ নেই। এজন্যই আক্রমণকারীর কাছে দুটির মূল্য আকাশ-পাতাল আলাদা। পার্থক্য সংখ্যায় নেই, আছে বাছাইয়ের এলোমেলোতায়। আর টুলের ডিফল্ট ১৬ অক্ষর সেই এলোমেলোতার সঙ্গে ১০১ থেকে ১০৩ বিট দেয়।
সপ্তাহে পাঁচ মিনিটের একটি অভ্যাস
ভুল শোধরানো একদিনের কাজ নয়, কিন্তু ছোট একটি অভ্যাস অনেক দূর নেয়। সপ্তাহে একবার পাঁচ মিনিট নিন আর এই পাঁচটির একটি বা দুটি করুন: ইমেইলের লগইন করা ডিভাইসের তালিকা দেখে অচেনাগুলো সরান; কোন কোন অ্যাকাউন্টে দুই ধাপের যাচাই এখনো চালু হয়নি তা দেখে একটি চালু করুন; একটি পুরোনো অ্যাকাউন্টের পাসওয়ার্ড টুল থেকে নতুন বানিয়ে বদলান; ব্যাকআপ কোডগুলো এখনো জায়গামতো আছে কি না দেখুন; আর কাউকে পাসওয়ার্ড পাঠিয়ে থাকলে তা বদলে ফেলুন। এক মাসে চার-পাঁচটি অ্যাকাউন্ট ঠিক হয়ে যায়, কোনো চাপ ছাড়াই।
অফিস ও পরিবারে ভুলগুলো কীভাবে ঘটে
অফিসে একটি অ্যাকাউন্টে সবাই একই পাসওয়ার্ড ব্যবহার করে, কারণ আলাদা অ্যাকাউন্ট বানানো ঝামেলার। কেউ চাকরি ছাড়লে পাসওয়ার্ড বদলানো হয় না, ফলে সে চলে গেলেও ঢোকার পথ খোলা থাকে। সমাধান সম্ভব হলে প্রত্যেকের জন্য আলাদা সদস্য-অ্যাকাউন্ট, আর যেখানে তা অসম্ভব সেখানে সদস্য বদলালেই পাসওয়ার্ড বদল। পরিবারে সন্তানের অ্যাকাউন্টের পাসওয়ার্ড নিজের বা পরিবারের নাম আর জন্মসাল দিয়ে বানানো হয়, যা প্রথম ভুলের আরেক রূপ। শিশুরা নিজে পাসওয়ার্ড বানালে সেও সাধারণত খুব সহজ হয়। সবার জন্য একই সমাধান, তবে ভাষা আলাদা: জেনারেটর দিয়ে বানান, ম্যানেজারে রাখুন।
ছয়টি ভুলের সমাধান এক জায়গায়
ছয়টি ভুলের প্রতিকার আসলে একই সূত্রে বাঁধা: পাসওয়ার্ড বানাবে যন্ত্র, মনে রাখবে ম্যানেজার, আর আপনার কাজ শুধু দুই ধাপের যাচাই চালু রাখা আর সন্দেহ হলে বদলানো।
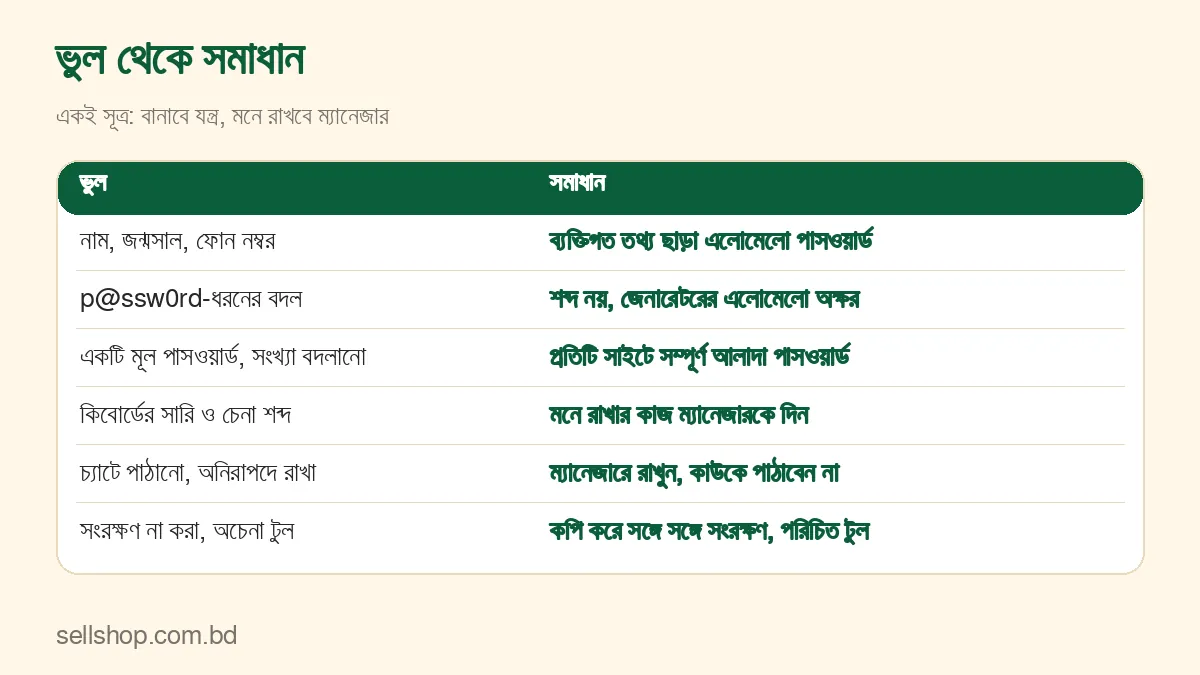
টুলে স্লাইডারটি ডিফল্ট ১৬-তে রেখে “নতুন বানান” চাপুন, ফল কপি করে ম্যানেজারে রাখুন, সাইটে বসান। এই তিন ধাপে ভুল ১ থেকে ৪ আর ৬ এড়ানো যায়। ভুল ৫-এর জন্য দরকার অভ্যাস: পাসওয়ার্ড কাউকে পাঠাবেন না। পাসওয়ার্ডের দৈর্ঘ্য কত দেবেন, সে হিসাব আছে https://sellshop.com.bd/password-koto-okkhorer-rakhben-12-16-24/ লেখায়, আর শক্তি মাপার বিটের ধারণা আছে https://sellshop.com.bd/shoktishali-password-kivabe-banabo-doirgho-bit/ লেখায়।
সীমাবদ্ধতা ও হালনাগাদ: এই লেখার উদাহরণ পাসওয়ার্ডগুলো শিক্ষামূলক কাল্পনিক উদাহরণ, কারও আসল পাসওয়ার্ড নয়। “বহুল ব্যবহৃত পাসওয়ার্ড” বলতে কোনো নির্দিষ্ট তালিকার সংখ্যা বা অবস্থান দাবি করা হয়নি। NIST-এর নির্দেশিকা একটি আন্তর্জাতিক পরামর্শ, আপনার প্রতিষ্ঠানের আলাদা নীতি থাকলে তা মানুন। হালনাগাদ: ২৪ অক্টোবর ২০২৬।
পাসওয়ার্ডের পাঁচটি প্রশ্নের উত্তর এক জায়গায় দেখতে পড়ুন পাসওয়ার্ড এক জায়গায়: বিট, ভাঙার পথ, দৈর্ঘ্য ও ম্যানেজার।
সাধারণ প্রশ্ন
p@ssw০rd-ধরনের বদল কি একেবারেই অকেজো?
প্রায়। আক্রমণকারী এই বদল নিয়ম হিসেবে প্রয়োগ করে, তাই মূল শব্দ দুর্বল হলে বদলও দুর্বল।
নিয়মিত পাসওয়ার্ড বদলানো কি জরুরি?
এখনকার আন্তর্জাতিক নির্দেশিকা বলে, ফাঁসের প্রমাণ বা সন্দেহ না থাকলে জোর করে বদলানোর দরকার নেই। বদলানোর সময় অবশ্যই সম্পূর্ণ নতুন, এলোমেলো পাসওয়ার্ড নিন।
পাসওয়ার্ড কাগজে লিখে রাখা কি ঠিক?
নিরাপদ জায়গায় রাখলে চলে, কিন্তু হারানো বা অন্যের চোখে পড়ার ঝুঁকি আছে। ম্যানেজার সাধারণত ভালো বিকল্প।
ছয়টি ভুলের মধ্যে সবচেয়ে ক্ষতিকর কোনটি?
একসঙ্গে বললে ভুল ৩, অর্থাৎ একই বা সামান্য বদলানো পাসওয়ার্ড বহু জায়গায় ব্যবহার, কারণ একটি ফাঁসে বাকি সব ঝুঁকিতে পড়ে। তবে একটি পাসওয়ার্ডই যদি ইমেইলের হয়, তার ক্ষতি আলাদা করে বড়।
টুলে বানানো পাসওয়ার্ড হারিয়ে ফেললে কী করব?
টুল তা জমা রাখে না, ফেরানোর উপায় নেই। সাইটের পাসওয়ার্ড পুনরুদ্ধারের পথ ধরে নতুন একটি বানান আর এবার সঙ্গে সঙ্গে সংরক্ষণ করুন।