
শেষ হালনাগাদ:
একটি ভালো পাসওয়ার্ড বানিয়ে ফেলার পরের ধাপটাই বেশি জরুরি: সেটি কোথায় ব্যবহার করবেন। পাসওয়ার্ড জেনারেটর থেকে ১৬ অক্ষরের চমৎকার একটি পাসওয়ার্ড নিয়ে যদি আপনি ফেসবুক, ইমেইল আর অনলাইন দোকানে একই পাসওয়ার্ড বসান, তাহলে সেই শক্তি আপনার কোনো কাজেই আসে না। এই লেখায় দেখব একই পাসওয়ার্ড কেন বিপদ ডেকে আনে, একাধিক পাসওয়ার্ড সামলানোর সহজ ব্যবস্থা কী, আর হাতে সময় কম থাকলে কোন অ্যাকাউন্ট দিয়ে শুরু করবেন।
সবচেয়ে দুর্বল সাইটই সিদ্ধান্ত নেয়
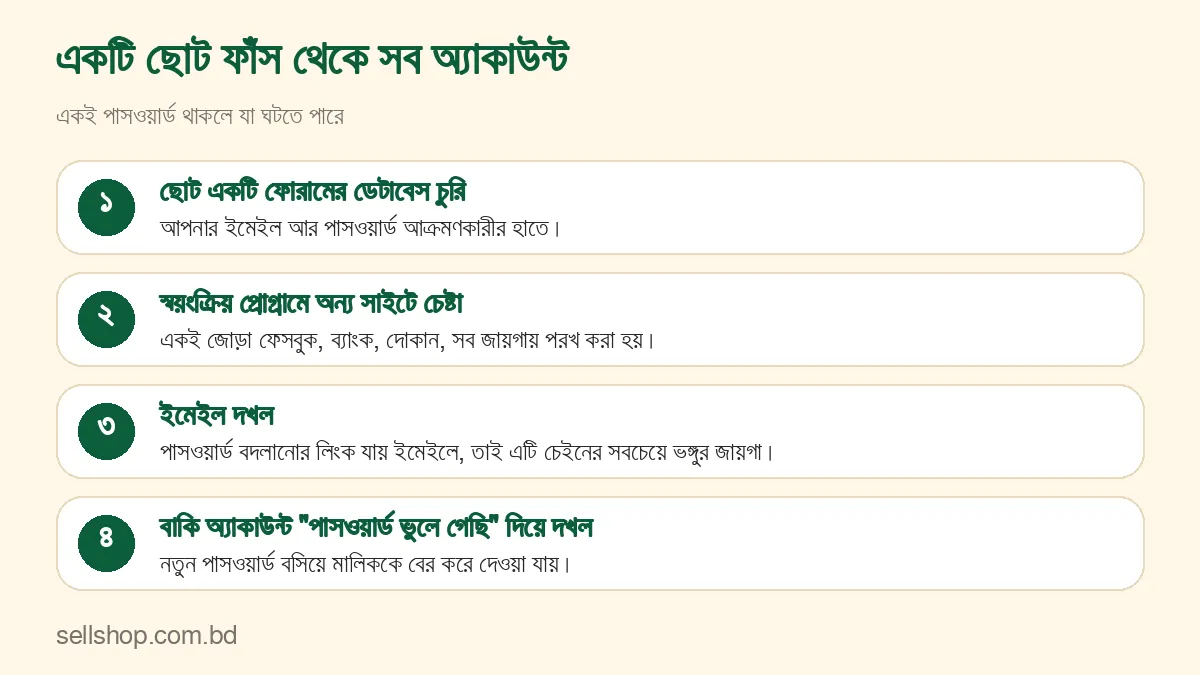
ধরুন আপনি একটি ছোট শখের ফোরামে সদস্য হয়েছেন, ইমেইল আর পাসওয়ার্ড দিয়ে। ফোরামের সার্ভারের সুরক্ষা দুর্বল ছিল, ডেটাবেস চুরি হলো। এখন আক্রমণকারীর হাতে আপনার ইমেইল আর পাসওয়ার্ড (হ্যাশ ভেঙে বা সরাসরি)। সে কি শুধু ফোরামেই থামবে? না। সে ওই একই জোড়া স্বয়ংক্রিয় প্রোগ্রামে ফেসবুক, জিমেইল, ব্যাংকের অ্যাপ, অনলাইন দোকান, সব জায়গায় চেষ্টা করে দেখবে। এই কৌশলকে ইংরেজিতে credential stuffing বলে। ফলে আপনার ফেসবুক বা ব্যাংকের অ্যাকাউন্টের নিরাপত্তা আসলে নির্ভর করছিল ওই ছোট ফোরামের সার্ভারের সুরক্ষার ওপর।
এর মানে, একই পাসওয়ার্ড ব্যবহার করা মানে আপনার সব অ্যাকাউন্টের নিরাপত্তা সবচেয়ে দুর্বল সাইটের সমান। এর বিরুদ্ধে দৈর্ঘ্য কিছু করতে পারে না, কারণ আক্রমণকারী অনুমান করছে না, সরাসরি আসল পাসওয়ার্ডটিই হাতে পেয়েছে। কীভাবে অনুমান করে ভাঙা হয়, তা https://sellshop.com.bd/password-kivabe-bhange-brute-force-leaked-list/ লেখায় দেখেছি, কিন্তু এখানে সেই পথই দরকার হয় না।
ইমেইল কেন সবার ওপরে
প্রায় প্রতিটি সাইটে “পাসওয়ার্ড ভুলে গেছেন?” নামে একটি বোতাম থাকে, আর সেটি চাপলে পাসওয়ার্ড বদলানোর লিংক ইমেইলে যায়। যে আপনার ইমেইলে ঢুকতে পারল, সে বাকি সব অ্যাকাউন্টের পাসওয়ার্ডও বদলে ফেলতে পারে। চেইনের এই জায়গাটিই সবচেয়ে ভঙ্গুর। এ কারণে ইমেইলের পাসওয়ার্ড অন্য কোথাও যেন কখনো ব্যবহার না হয়, আর সেটি হওয়া উচিত লম্বা আর এলোমেলো। একই কথা মোবাইল ব্যাংকিং আর ব্যাংকের অ্যাপের জন্য খাটে, কারণ সেখানে সরাসরি টাকার ব্যাপার।
মুখস্থ রাখার সীমা
“তাহলে প্রতিটির জন্য আলাদা পাসওয়ার্ড দিই” বলা সহজ। কিন্তু একজন সাধারণ মানুষের কত অ্যাকাউন্ট? ইমেইল, সোশ্যাল মিডিয়া, ব্যাংক, দোকান, অফিস, স্ট্রিমিং, অ্যাপ, সংখ্যা সহজেই ৫০ পেরোয়। ৫০টি আলাদা ১৬ অক্ষরের এলোমেলো পাসওয়ার্ড কারো মনে থাকে না। মানুষ তখন কী করে? ছোট পাসওয়ার্ড বানায়, একই রাখে, বা সামান্য বদলে বদলে চালায়। তিনটিই ভুল পথ। সমাধান মুখস্থ নয়, লিখে রাখার একটি নিরাপদ জায়গা।
পাসওয়ার্ড ম্যানেজার কী করে
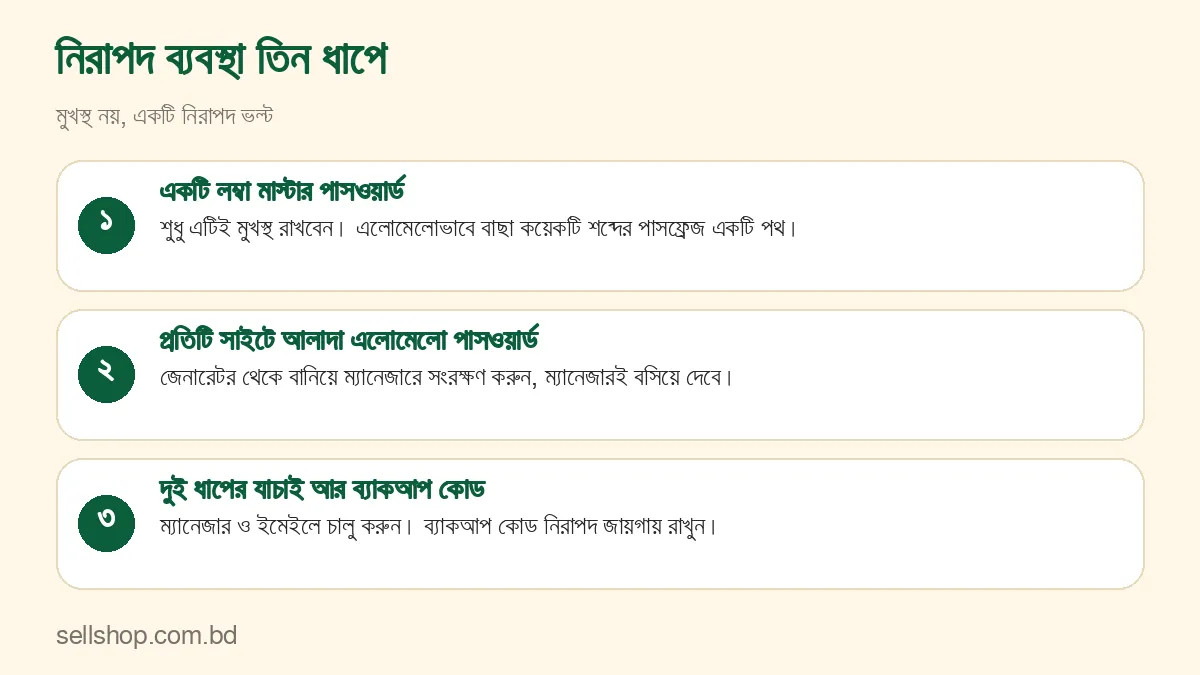
পাসওয়ার্ড ম্যানেজার হলো এনক্রিপ্ট করা একটি ভল্ট, যেখানে আপনার সব পাসওয়ার্ড জমা থাকে আর একটিমাত্র মাস্টার পাসওয়ার্ড দিয়ে খোলে। অনেক ব্রাউজারে এমন ব্যবস্থা নিজে থেকেই থাকে, আবার আলাদা অ্যাপও আছে। কোনটি নেবেন সে সিদ্ধান্ত আপনার। শুধু দেখে নেবেন, প্রকাশক পরিচিত আর নিয়মিত হালনাগাদ করে কি না। ম্যানেজার ব্যবহারে কাজ চলে এভাবে:
- নতুন অ্যাকাউন্ট খোলার সময় জেনারেটর বা ম্যানেজারের নিজের জেনারেটর থেকে এলোমেলো পাসওয়ার্ড নিন।
- কপি করে সাইটের ঘরে বসান, আর সঙ্গে সঙ্গে ম্যানেজারে সংরক্ষণ করুন।
- পরের বার লগইনে ম্যানেজার নিজেই ঘর ভরে দেয়।
এই ব্যবস্থায় প্রতিটি সাইটের পাসওয়ার্ড আলাদা, লম্বা আর এলোমেলো থাকে, অথচ আপনাকে মুখস্থ রাখতে হয় মাত্র একটি। টুলের নিজের ব্যাখ্যাও এই পথই বলে: কপি করে ম্যানেজারে রাখুন। একটি ছোট সতর্কতা: কপি করা পাসওয়ার্ড কিছুক্ষণ ক্লিপবোর্ডে থেকে যেতে পারে, তাই বসানোর পর অন্য কিছু কপি করে ক্লিপবোর্ড বদলে দেওয়া ভালো অভ্যাস।
মাস্টার পাসওয়ার্ড কীভাবে হবে
পুরো ব্যবস্থা এই একটি পাসওয়ার্ডের ওপর দাঁড়িয়ে, তাই এটি দুর্বল হলে সব ফাঁস। আবার এটিই একমাত্র যেটি মুখস্থ রাখতে হয়। আপস করার একটি পরিচিত উপায় হলো কয়েকটি এলোমেলো শব্দ জুড়ে একটি পাসফ্রেজ বানানো। শর্ত একটাই: শব্দগুলো সত্যিই এলোমেলোভাবে বাছতে হবে, যেমন ছক্কা চেলে ৭,৭৭৬ শব্দের একটি তালিকা থেকে। প্রতিটি শব্দ দেয় প্রায় ১২.৯ বিট, তাই ছয়টি শব্দে প্রায় ৭৭ বিট, পাঁচটিতে প্রায় ৬৫ বিট। কিন্তু আপনি নিজে “সুন্দর” বা “মনে থাকবে” ভেবে শব্দ বাছলে এই হিসাব খাটে না, কারণ তখন বাছাই আর এলোমেলো থাকে না। এ জন্য নিজের বাক্য বা কবিতার লাইনও চলে না। জেনারেটর টুলটি ছোট-বড় অক্ষর, সংখ্যা আর চিহ্নের মিশ্রণ বানায়, শব্দ-ভিত্তিক পাসফ্রেজ বানায় না। মাস্টারের জন্য সে কাজটি আপনাকে আলাদা উপায়ে করতে হবে, বা যে ম্যানেজার নেবেন তার ব্যবস্থায়।
আরেকটি কথা: অনেক ম্যানেজারে মাস্টার পাসওয়ার্ড ভুলে গেলে ভল্ট ফেরানোর উপায় থাকে না, কারণ ভল্ট সেই পাসওয়ার্ড দিয়েই তালাবন্ধ। তাই ম্যানেজারটি যে পুনরুদ্ধারের ব্যবস্থা দেয় তা বুঝে নিন, আর দরকার হলে কাগজে লিখে নিরাপদ জায়গায় রাখুন।
দুই ধাপের যাচাই: পাসওয়ার্ড ফাঁস হলেও একটি দেয়াল
পাসওয়ার্ডের পাশাপাশি দ্বিতীয় আরেকটি প্রমাণ চালু করার নাম দুই ধাপের যাচাই। সাধারণত তা হয় অথেনটিকেটর অ্যাপের কোড, ফোনের এসএমএস কোড, বা একটি সিকিউরিটি কী। পাসওয়ার্ড ফাঁস হলেও আক্রমণকারীর কাছে সেই দ্বিতীয় জিনিসটি না থাকলে ঢোকা কঠিন। সাধারণত অ্যাপের কোড এসএমএসের চেয়ে নিরাপদ ধরা হয়, কারণ ফোন নম্বর হাতিয়ে নেওয়ার ঘটনা ঘটে। তবে এসএমএস কোডও না থাকার চেয়ে অনেক ভালো। চালু করার সময় সাইট যে ব্যাকআপ কোডগুলো দেয়, সেগুলো নিরাপদ জায়গায় লিখে রাখুন, নইলে ফোন হারালে নিজেই বাইরে থেকে যাবেন।
কোথা থেকে শুরু করবেন
সব অ্যাকাউন্ট একদিনে বদলানোর দরকার নেই। অগ্রাধিকার ধরে এগোলেই সবচেয়ে বড় ঝুঁকি আগে কমে।
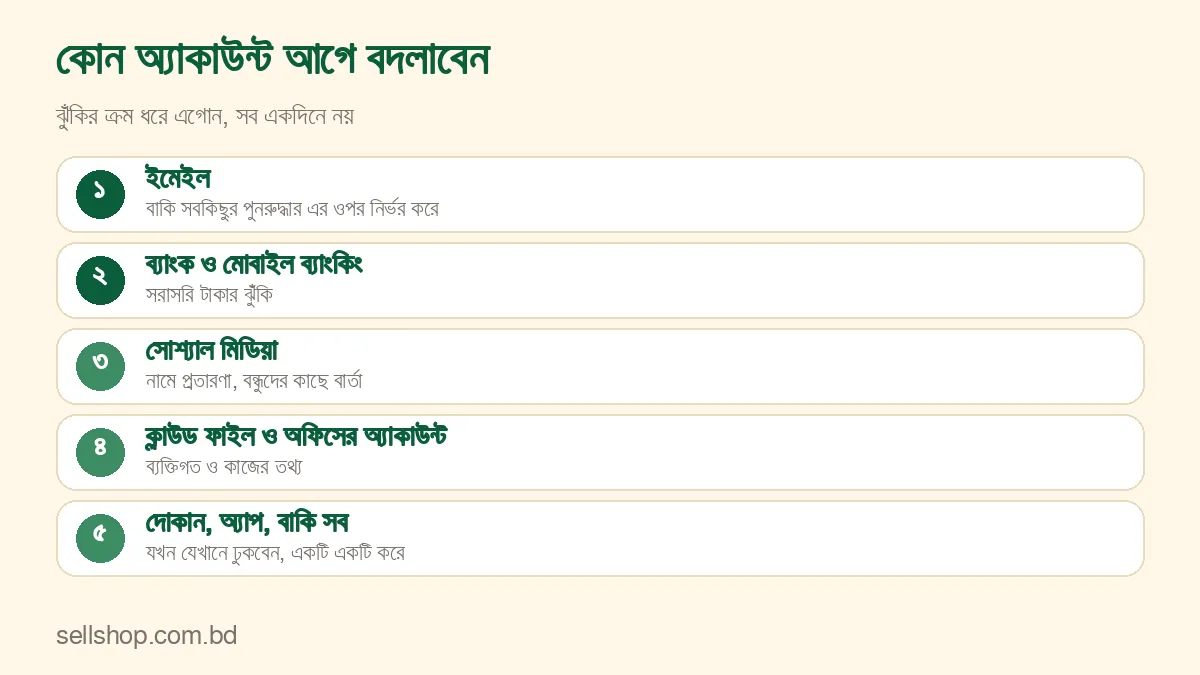
প্রথমে ইমেইল, কারণ বাকি সবকিছুর পুনরুদ্ধার তার ওপর নির্ভর করে। তারপর ব্যাংক আর মোবাইল ব্যাংকিং। তারপর সোশ্যাল অ্যাকাউন্ট, যেখান থেকে আপনার নামে বন্ধুদের প্রতারণা হতে পারে। তারপর ক্লাউডে ফাইল, অফিসের অ্যাকাউন্ট। সবশেষে দোকান, অ্যাপ আর বাকি সবকিছু। বাকিগুলো বদলাতে পারেন যখন যেখানে ঢুকবেন তখন, একটি একটি করে।
ম্যানেজারের ঝুঁকি আর সীমা
সবকিছু একটি ভল্টে রাখলে সেটি একটি একক ঝুঁকির জায়গা হয়ে যায়, এটি সত্য। তবু বেশিরভাগ ক্ষেত্রে তুলনা এমন: একদিকে ৫০টি দুর্বল বা এক রকম পাসওয়ার্ড, অন্যদিকে লম্বা মাস্টার পাসওয়ার্ড আর দুই ধাপের যাচাই দিয়ে সুরক্ষিত একটি ভল্ট। দ্বিতীয়টি বেশিরভাগ মানুষের জন্য অনেক নিরাপদ। যা করতে হবে: ম্যানেজারের নিজের অ্যাকাউন্টেও দুই ধাপের যাচাই চালু রাখুন, আর যে ফোন বা কম্পিউটারে ভল্ট খোলা থাকে তাতে স্ক্রিন লক দিন। কারও সঙ্গে ভাগাভাগি করা কম্পিউটারে ভল্ট খোলা রেখে উঠে যাবেন না।
একই সূত্রে কোন সাধারণ ভুলগুলো এড়ানো দরকার, তা আছে https://sellshop.com.bd/password-bananor-choy-bhul/ লেখায়।
পরিবারের সবার জন্য ব্যবস্থা
নিরাপত্তার ব্যবস্থা শুধু আপনার একার হলে যথেষ্ট নয়। বাড়ির বয়স্ক সদস্য বা কম প্রযুক্তি-জানা কেউ একই সহজ পাসওয়ার্ড সব জায়গায় ব্যবহার করলে ঝুঁকি পুরো পরিবারে ছড়ায়, কারণ তাদের ইমেইল থেকে আপনাকে বার্তা যেতে পারে। তাদের জন্য ব্যবস্থাটি আপনিই একবার সাজিয়ে দিন: ম্যানেজার চালু করুন, ইমেইল আর ব্যাংকের পাসওয়ার্ড বদলে নিন, দুই ধাপের যাচাই চালু করুন, আর ব্যাকআপ কোডগুলো ঘরের নিরাপদ কোথাও রাখুন। একটি কথা তাদের বারবার মনে করান: ব্যাংক বা মোবাইল ব্যাংকিংয়ের সেবা সাধারণত ফোনে পাসওয়ার্ড বা ওটিপি চায় না। কেউ চাইলে তা প্রতারণার সন্দেহ করার ভালো কারণ।
একটি পাসওয়ার্ড ফাঁস হলে আপনি কী করবেন
প্রতিটি সাইটে আলাদা পাসওয়ার্ড থাকলে ফাঁসের ক্ষতি ওই একটি সাইটেই আটকে থাকে। শুধু সেই সাইটের পাসওয়ার্ডটি বদলাতে হয়। ম্যানেজার থেকে নতুন এলোমেলো পাসওয়ার্ড বানিয়ে দুই মিনিটে কাজ শেষ। একই পাসওয়ার্ড সব জায়গায় থাকলে এই কাজটি ৫০ বার করতে হয়, আর কোনটিতে আগে আক্রমণ হবে তা আপনি জানেন না। বদলানোর এই সহজতাই ম্যানেজারের আসল ব্যবহারিক সুবিধা।
সীমাবদ্ধতা ও হালনাগাদ: এই লেখা সাধারণ নিরাপত্তা-পরামর্শ, কোনো নির্দিষ্ট ম্যানেজার, ব্রাউজার বা সাইটের কার্যকারিতার দাবি নয়। কোন ম্যানেজারে কী সুবিধা আছে, কীভাবে পুনরুদ্ধার হয়, তা আপনার বেছে নেওয়া সেবার নিজস্ব নির্দেশনায় দেখে নিন। পাসফ্রেজের ৭,৭৭৬ শব্দের তালিকা ও বিটের সংখ্যা একটি প্রচলিত পদ্ধতির হিসাব। হালনাগাদ: ২৪ অক্টোবর ২০২৬।
পাসওয়ার্ডের পাঁচটি প্রশ্নের উত্তর এক জায়গায় দেখতে পড়ুন পাসওয়ার্ড এক জায়গায়: বিট, ভাঙার পথ, দৈর্ঘ্য ও ম্যানেজার।
সাধারণ প্রশ্ন
সব সাইটে একই পাসওয়ার্ড দিলে সমস্যা কোথায়?
একটি সাইট ফাঁস হলে সেই পাসওয়ার্ড দিয়ে আক্রমণকারী আপনার বাকি অ্যাকাউন্টগুলোয় ঢোকার চেষ্টা করে। নিরাপত্তা তখন সবচেয়ে দুর্বল সাইটের সমান হয়ে যায়।
সামান্য বদলে বদলে (যেমন শেষে সংখ্যা) দিলে চলে?
খুব একটা না। এই ধরনের বদল আক্রমণকারীর চেনা, আর একটি পাসওয়ার্ড জানলেই বাকিগুলো আন্দাজ করা সহজ হয়।
পাসওয়ার্ড ম্যানেজার নিজেই কি ঝুঁকিপূর্ণ নয়?
তার ঝুঁকি আছে, কিন্তু লম্বা মাস্টার পাসওয়ার্ড আর দুই ধাপের যাচাই থাকলে বিকল্পের চেয়ে অনেক ভালো। বিকল্পটি হলো একই বা দুর্বল পাসওয়ার্ড।
ম্যানেজারে শুধু গুরুত্বপূর্ণ অ্যাকাউন্ট রাখলে কি চলে?
চলে, তবে আলাদা নিয়ম রাখার ঝামেলা বাড়ে। সব অ্যাকাউন্ট ম্যানেজারে রাখাই সহজ, কারণ আপনার কিছু মনে রাখার দরকার পড়ে না।
এসএমএসে কোড এলে কি যথেষ্ট?
না থাকার চেয়ে ভালো, কিন্তু সম্ভব হলে অথেনটিকেটর অ্যাপ বা সিকিউরিটি কী নিন।