
শক্ত পাসওয়ার্ড বানানো আসলে কাজের অর্ধেক। বাকি অর্ধেক হলো সেটা কোথায় রাখছেন, কোথায় লিখছেন, আর একই পাসওয়ার্ড কয়টি জায়গায় বসাচ্ছেন। পাসওয়ার্ড জেনারেটর এক মিনিটে ১৬ অক্ষরের এমন পাসওয়ার্ড বানিয়ে দেয়, যা মাথা থেকে বানানো প্রায় অসম্ভব। কিন্তু সেটা ঠিকভাবে ব্যবহার না করলে পুরো পরিশ্রম জলে যায়। এই লেখায় টুলের ব্যবহার ধাপে ধাপে দেখব, তারপর পাঁচটি অভ্যাস আর চারটি সাধারণ ভুলের কথা বলব। দৈর্ঘ্য কত রাখবেন, তার হিসাব আলাদা লেখায় আছে: পাসওয়ার্ড কত অক্ষরের হলে নিরাপদ।
টুলে পাসওয়ার্ড বানানোর তিন ধাপ
টুলটি সরল। খুললেই একটি পাসওয়ার্ড তৈরি হয়ে দেখা যায়, আপনি শুধু নিজের মতো বদলে নেবেন।
- দৈর্ঘ্য ঠিক করুন। স্লাইডারে ৮ থেকে ৬৪ অক্ষর বাছা যায়, শুরুর মান ১৬। সাধারণ অ্যাকাউন্টের জন্য ১৬ ঠিক আছে।
- ধরন বাছুন। ছোট হাতের, বড় হাতের, সংখ্যা ও চিহ্ন, চারটিই শুরুতে টিক দেওয়া। কোনো ফর্ম চিহ্ন না নিলে সেই ঘরের টিক তুলে দিন, আর দৈর্ঘ্য বাড়ান।
- কপি করে রাখুন। “কপি করুন” বোতাম চেপে সঙ্গে সঙ্গে পাসওয়ার্ড ম্যানেজারে বা যে ফর্মে দরকার সেখানে বসান। পছন্দ না হলে “নতুন বানান” চাপলেই নতুন একটি আসে।
একটি কথা আগেই বলে রাখি, টুলের পাসওয়ার্ড আপনার ব্রাউজারেই বানানো হয়, কোথাও পাঠানো বা জমা রাখা হয় না। তাই পাতা বন্ধ করে দিলে ওই পাসওয়ার্ড আর ফেরত আনার উপায় নেই। কপি না করে পাতা বন্ধ করবেন না।
“দেখতে এক রকম অক্ষর বাদ” ঘরটি কখন দরকার
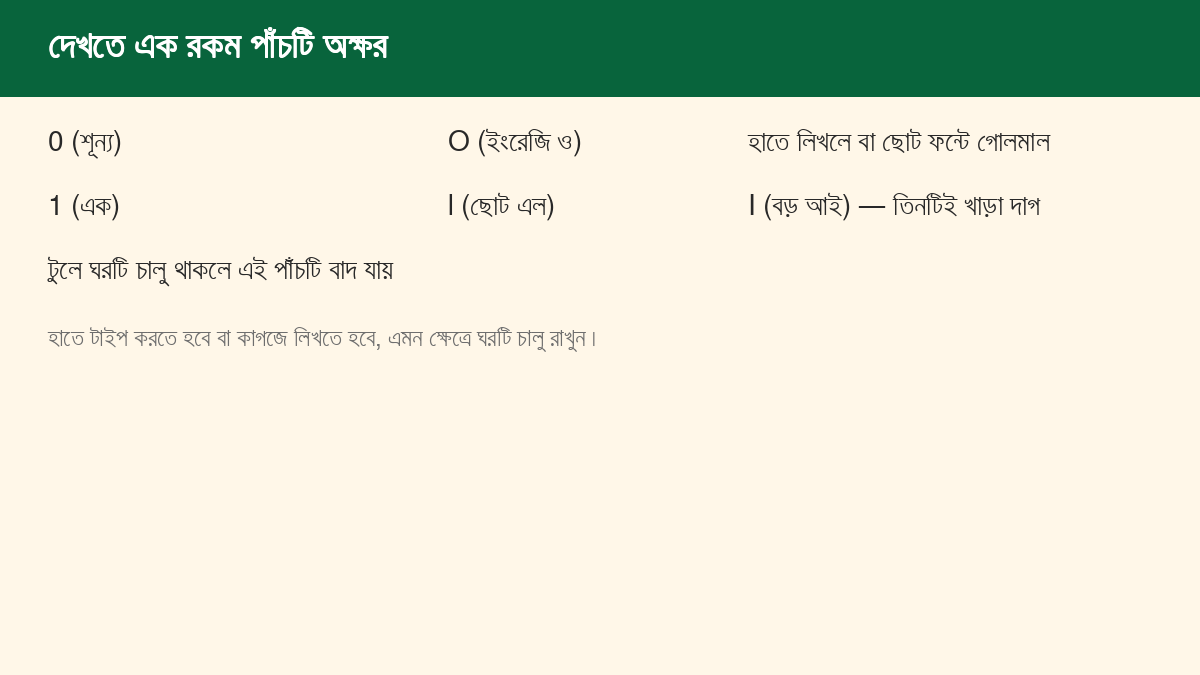
টুলে পঞ্চম একটি ঘর আছে, যা শুরুতেই টিক দেওয়া। এটি পাঁচটি অক্ষর বাদ দেয়: ০ (শূন্য), ১ (এক), O (বড় ইংরেজি ও), I (বড় আই) আর l (ছোট এল)। পাসওয়ার্ড যদি শুধু কপি-পেস্ট করেই ব্যবহার করেন, তাহলে এই ঘরের কোনো গুরুত্ব নেই। কিন্তু যদি কখনো পাসওয়ার্ড কাগজে লিখে রাখতে হয় বা অন্য কারও ফোনে দেখে টাইপ করতে হয়, তখন l আর I আর ১ গুলিয়ে ফেলা খুব সহজ। ঘরটি টিক রাখুন, দাম মাত্র সামান্য শক্তি (১৬ অক্ষরে প্রায় ১.৪ বিট)।
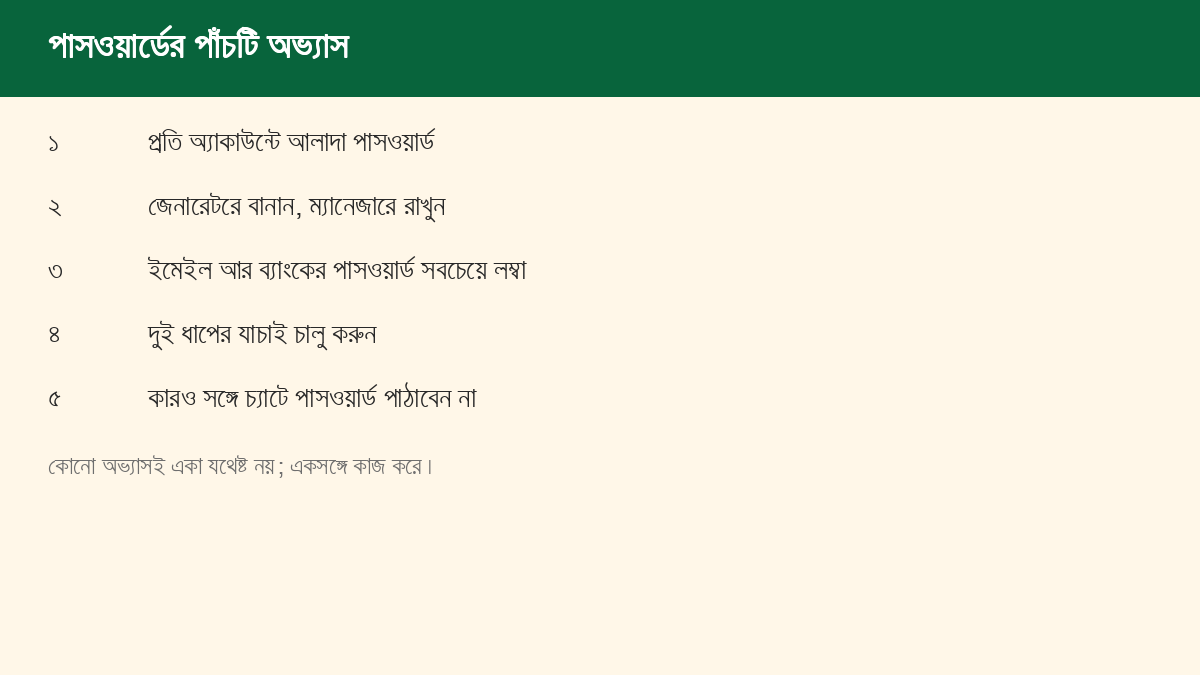
অভ্যাস ১: প্রতি অ্যাকাউন্টে আলাদা পাসওয়ার্ড
এটাই সবচেয়ে বড় কথা। ধরুন, আপনি একটি ছোট দোকানের অনলাইন সাইটে যে পাসওয়ার্ড দিয়ে সাইনআপ করেছেন, সেটাই আপনার ইমেইলেও দিয়েছেন। ওই ছোট সাইট থেকে তথ্য ফাঁস হলে কেউ সেই ইমেইল-পাসওয়ার্ড জোড়া অন্য জায়গায় চালিয়ে দেখবে। ইমেইল খুলে গেলে “পাসওয়ার্ড ভুলে গেছি” চেপে বাকি সব অ্যাকাউন্টও খোলা যায়। জেনারেটরের সুবিধাই এখানে: প্রতিবার নতুন একটি পাসওয়ার্ড বানাতে খরচ কয়েক সেকেন্ড।
অভ্যাস ২: মুখস্থ নয়, ম্যানেজারে রাখুন
১৬ অক্ষরের এলোমেলো পাসওয়ার্ড মুখস্থ করা যায় না, আর সেটাই ঠিক। চল্লিশটি অ্যাকাউন্টের চল্লিশটি আলাদা পাসওয়ার্ড কারও মাথায় থাকে না। তাই পাসওয়ার্ড ম্যানেজার ব্যবহার করুন, যেখানে একটি মাত্র মূল পাসওয়ার্ড মনে রাখলেই বাকিগুলো সুরক্ষিত থাকে। সেই মূল পাসওয়ার্ডটি অন্যগুলোর চেয়ে ভিন্ন রকম হতে পারে: কয়েকটি সম্পর্কহীন শব্দ জুড়ে একটি লম্বা বাক্য, যা আপনি সহজে মনে রাখতে পারবেন, কিন্তু অন্য কেউ অনুমান করতে পারবে না।
ম্যানেজার বাছাইয়ের সময় দুটি জিনিস দেখুন: সেটি মূল পাসওয়ার্ড দিয়ে সব তথ্য এনক্রিপ্ট করে রাখে কি না, আর আপনার সব ডিভাইসে চলে কি না। নির্দিষ্ট কোনো ম্যানেজারের নাম এখানে সুপারিশ করছি না, কারণ সেগুলোর শর্ত ও দাম বদলায়। নিজে পড়ে বেছে নিন।
অভ্যাস ৩: ইমেইল আর ব্যাংককে সবচেয়ে শক্ত করুন
সব অ্যাকাউন্ট সমান গুরুত্বের নয়। ইমেইল হলো চাবির গোছা, কারণ বাকি সব অ্যাকাউন্টের পাসওয়ার্ড রিসেটের লিংক সেখানেই যায়। ব্যাংক ও মোবাইল ব্যাংকিংয়ের অ্যাকাউন্টে সরাসরি টাকা জড়িত। এই কয়টিতে ২০ বা তার বেশি অক্ষর রাখুন। ম্যানেজার থাকলে বাড়তি দৈর্ঘ্যের জন্য আলাদা কোনো কষ্ট নেই।
অভ্যাস ৪: দুই ধাপের যাচাই চালু করুন
পাসওয়ার্ড ফাঁস হলেও দ্বিতীয় ধাপ আপনাকে বাঁচাতে পারে। লগইনের সময় পাসওয়ার্ডের পর ফোনে আসা কোড বা অথেনটিকেটর অ্যাপের কোড চাওয়া হয়। যে সেবায় এই সুবিধা আছে, বিশেষ করে ইমেইল ও আর্থিক সেবায়, সেখানে চালু করে নিন। একটি পরামর্শ: ব্যাকআপ কোড বা পুনরুদ্ধারের উপায় সেট করে রাখুন, নইলে ফোন হারালে নিজেই ঢুকতে পারবেন না।
অভ্যাস ৫: কারও সঙ্গে চ্যাটে পাসওয়ার্ড পাঠাবেন না
কাউকে ওয়াইফাইয়ের পাসওয়ার্ড দেওয়া এক কথা, কিন্তু অ্যাকাউন্টের পাসওয়ার্ড মেসেঞ্জারে বা এসএমএসে পাঠানো আরেক। বার্তা বছরের পর বছর ফোনে পড়ে থাকে, আর ফোন হারালে বা কেউ হাতে পেলে সব দেখা যায়। কোনো প্রতিষ্ঠান আপনার কাছে পাসওয়ার্ড বা ওটিপি চাইলে সেটি সন্দেহজনক, দেবেন না। সত্যিকারের সেবাদাতারা পাসওয়ার্ড জানতে চায় না।
চারটি সাধারণ ভুল
অভ্যাসগুলোর উল্টো পিঠে কিছু ভুল আছে, যা আমরা বেশিরভাগই করি।
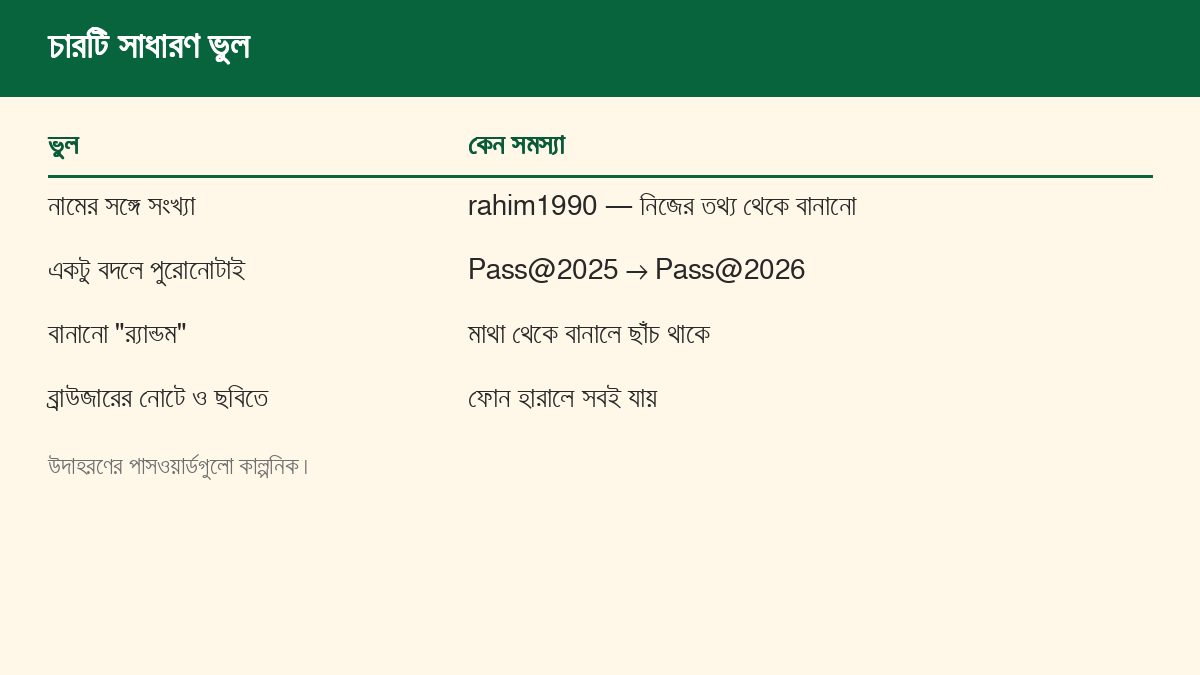
ভুল ১: নামের সঙ্গে সংখ্যা। “rahim1990” ধরনের পাসওয়ার্ড (কাল্পনিক উদাহরণ) নিজের তথ্য থেকে বানানো, আর সেই তথ্য সামাজিক মাধ্যমে অনেক সময় প্রকাশ্য। যে পাসওয়ার্ড আপনার সম্পর্কে কিছু বলে, সেটা অন্য কারও অনুমানেও আসে।
ভুল ২: একটু বদলে পুরোনোটাই। “Pass@2025” থেকে “Pass@2026” করা মানে আসলে একই পাসওয়ার্ড। এক বছরের পাসওয়ার্ড কারও হাতে গেলে সে পরের বছরেরটা অনুমান করতে সময় নেবে না। পাসওয়ার্ড বদলাতে হলে পুরোপুরি নতুন একটি বানান।
ভুল ৩: মাথা থেকে “র্যান্ডম” বানানো। আমরা মনে করি এলোমেলো লিখছি, কিন্তু হাত চেনা ছাঁচে চলে: প্রথম অক্ষর বড় হাতের, শেষে সংখ্যা, তারপর একটি চিহ্ন। জেনারেটরের তুলনায় এটি অনেক দুর্বল।
ভুল ৪: ব্রাউজারের নোটে বা ফোনের ছবিতে রাখা। ফোনের নোট অ্যাপ বা স্ক্রিনশট সুবিধাজনক, কিন্তু ফোন হারালে বা কেউ হাতে পেলে সবই খোলা। যদি কাগজে লিখেই রাখতে হয়, তাহলে ঘরের নিরাপদ জায়গায় রাখুন, মানিব্যাগে নয়।
ফর্মে পেস্ট না হলে বা অক্ষরের সীমা থাকলে
কিছু ফর্ম পেস্ট করতে দেয় না, আর কিছু ফর্ম ১২ বা ১৬ অক্ষরের বেশি নেয় না। দুটো সমস্যারই সমাধান আছে। পেস্ট আটকে গেলে পাসওয়ার্ড ম্যানেজারের অটোফিল ব্যবহার করুন, বা টুলে চিহ্ন বাদ দিয়ে ১৮ অক্ষর বানিয়ে ধীরে ধীরে টাইপ করুন; “দেখতে এক রকম অক্ষর বাদ” ঘরটি তখন সত্যিই কাজে লাগে। সীমা কম থাকলে ফর্মের শেষ সীমাটাই রাখুন, কিন্তু সব চার ধরন টিক দিন। আর ফর্ম যদি ৮ অক্ষরের বেশি নিতেই না চায়, তাহলে সেখানে ২ ধাপের যাচাই থাকলে অবশ্যই চালু করুন, কারণ দৈর্ঘ্যের ঘাটতি ওটাই পুষিয়ে দেবে।
অন্যের ডিভাইসে বা সবার ব্যবহারের কম্পিউটারে
ক্যাফে বা কম্পিউটার ল্যাবের মতো জায়গায় নতুন পাসওয়ার্ড বানানোর দরকার হলে সাবধান থাকুন। টুলটি ব্রাউজারেই চলে, কিন্তু ব্রাউজারের ইতিহাস বা অন্য কোনো প্রোগ্রাম সেই ডিভাইসে কী রাখছে, তা আপনি জানেন না। গুরুত্বপূর্ণ পাসওয়ার্ড নিজের ডিভাইসেই বানান। আর অন্যের ডিভাইসে লগইন করলে শেষে লগআউট করুন, “মনে রাখুন” ঘরে টিক দেবেন না।
পাসওয়ার্ড বদলাবেন কখন
অনেকে প্রতি তিন মাসে পাসওয়ার্ড বদলান, ভাবেন এতে নিরাপদ থাকবেন। কিন্তু নিয়মিত বদলাতে গেলে মানুষ সহজ পাসওয়ার্ডের দিকে ঝুঁকে পড়ে, আর সেই “একটু বদলে” ভুলটিই করে বসে। বরং বদলান তখন, যখন কারণ আছে: কোনো সেবা থেকে তথ্য ফাঁসের খবর এলে, সন্দেহজনক লগইনের বার্তা এলে, বা অন্য কারও সঙ্গে পাসওয়ার্ড ভাগ করে থাকলে। এই সব ক্ষেত্রে সঙ্গে সঙ্গে টুলে একটি নতুন পাসওয়ার্ড বানিয়ে বসিয়ে দিন।
একটি ছোট চেকলিস্ট
আজই করে ফেলার মতো তিনটি কাজ: প্রথমত, নিজের ইমেইলের পাসওয়ার্ড জেনারেটরে ২০ অক্ষরের একটি নতুন পাসওয়ার্ডে বদলান। দ্বিতীয়ত, সেই ইমেইলে দুই ধাপের যাচাই চালু করুন। তৃতীয়ত, যে দুটি অ্যাকাউন্টে একই পাসওয়ার্ড বসিয়েছেন বলে মনে পড়ে, সেগুলোর অন্তত একটিতে নতুন পাসওয়ার্ড দিন। বাকিগুলো ধীরে ধীরে, যেদিন যেটাতে ঢোকেন সেদিন সেটা বদলে নিন। সব একদিনে করার দরকার নেই, আর একটি করে করলেও প্রতিটি পদক্ষেপ আপনাকে আগের চেয়ে নিরাপদ রাখে।